Domain netzabsicherung.de kaufen?
Wir ziehen mit dem Projekt
netzabsicherung.de um.
Sind Sie am Kauf der Domain
netzabsicherung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain netzabsicherung.de kaufen?
Wie sind Moshpits bei Popkonzerten?
Moshpits bei Popkonzerten sind in der Regel weniger aggressiv und wild als bei Punk- oder Metal-Konzerten. Sie können jedoch immer noch energiegeladen sein, mit Menschen, die sich im Takt der Musik bewegen, springen und tanzen. Die Atmosphäre ist meistens fröhlich und ausgelassen, und es geht mehr um den Spaß und die gemeinsame Erfahrung als um Gewalt oder Aggression. **
Wo gibt es Moshpits auf Konzerten?
Moshpits sind oft auf Konzerten von Rock-, Punk- und Metalbands anzutreffen. Sie finden normalerweise in der Nähe der Bühne statt, wo die Fans eng zusammenstehen und sich wild bewegen. Es ist jedoch wichtig zu beachten, dass nicht alle Konzerte Moshpits haben und dass sie nicht für jeden geeignet sind. **

Ähnliche Suchbegriffe für Moshpits
Top-Angebote
Produkte zum Begriff Moshpits:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
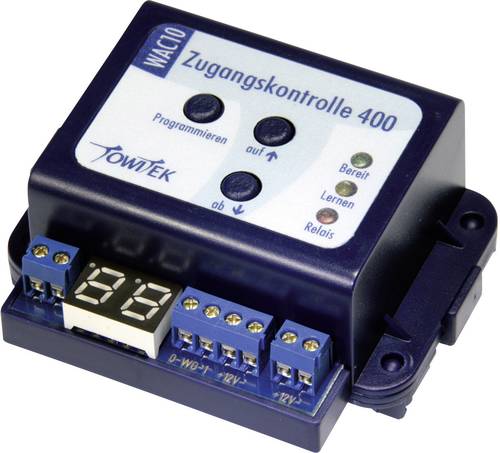
TowiTek RFID-Zugangskontrolle 12 V/DCDer TowiTek Universal-Zugangscontroller UAC400 ist die zentrale Steuereinheit für Zugangskontrollsysteme mit bis zu 400 berechtigten Ausweisen. Ein gezieltes Löschen von einzelnen verlorenen Ausweisen ist dank des Displays komfortabel möglich. Der Schaltkontakt ist als Zeit- oder Wechselkontakt konfigurierbar. Zum Betrieb muss eine Eingabeeinheit an die Wiegand-Schnittstelle angeschlossen werden. Für die Verwendung von RFID-Transpondern wird die RFID-Weitbereichs-Leseantenne (Best. Nr.: 1839714, 2564475) verwendet. Der Zugangscontroller wird fertig aufgebaut und im Universalgehäuse montiert geliefert.92,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Sikorski, Michael: Practical Malware AnalysisPractical Malware Analysis , The Hands-On Guide to Dissecting Malicious Software , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 201203, Produktform: Kartoniert, Autoren: Sikorski, Michael~Honig, Andrew, Abbildungen: Illustrations, Keyword: IDA Pro;debugging;pentest;security;computers;hacking;computer;technology;networking;hackers;privacy;cybersecurity;tech;network;cyber security;cloud computing;dark web;computer networking;penetration testing;computer networks;network security;computer books;malware;cyber security books;malware analysis;hacking books;computer security;penetration test;business;cyber;programming;cryptography;data;engineering;bugs;crime;legal;guide;script;how to;logic games;linux;strategy;reference;internet;math, Fachschema: Internet / Protokolle, Sicherheit, Technik~Computervirus~Virus (EDV)~Datensicherheit / Netz, Fachkategorie: Computerviren, Trojaner und Würmer~Netzwerksicherheit~Computerprogrammierung und Softwareentwicklung, Imprint-Titels: No Starch Press, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 176, Breite: 231, Höhe: 41, Gewicht: 1315, Produktform: Kartoniert, Genre: Importe,44,14 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Sind Moshpits bei Rolling Loud verboten?
Es gibt keine generelle Regelung, die besagt, dass Moshpits bei Rolling Loud verboten sind. Moshpits sind jedoch oft Teil der Live-Erfahrung bei Musikfestivals und können von den Veranstaltern toleriert werden, solange sie sicher und respektvoll ablaufen. Es ist jedoch immer ratsam, die Regeln und Richtlinien des Festivals zu überprüfen, da diese von Jahr zu Jahr variieren können. **
-
Wie sind die Moshpits beim Rammstein-Konzert in der Firezone?
Die Moshpits beim Rammstein-Konzert in der Firezone sind in der Regel sehr intensiv und energiegeladen. Die Fans stürzen sich in die Menge und es entsteht eine wilde und chaotische Atmosphäre. Es ist wichtig, vorsichtig zu sein und auf die eigenen Grenzen zu achten, da es zu Verletzungen kommen kann. **
-
Was sind die typischen Bewegungen und Regeln innerhalb eines Moshpits bei Rockkonzerten?
Typische Bewegungen in einem Moshpit sind das Springen, Schubsen und Tanzen. Die Regeln beinhalten, dass man anderen nicht absichtlich schaden soll, sich gegenseitig unterstützt und aufeinander achtet. Es ist wichtig, dass man Respekt vor den Grenzen anderer hat und im Zweifel lieber aus dem Moshpit herausgeht. **
-
Was sind die Risiken und Regeln beim Betreten eines Moshpits auf einem Konzert?
Die Risiken beim Betreten eines Moshpits sind Verletzungen durch Stöße, Tritte oder Schläge. Es gelten Regeln wie gegenseitige Rücksichtnahme, Hilfe bei Verletzten und Respekt vor den Grenzen anderer Teilnehmer. Es ist wichtig, auf seine eigene Sicherheit zu achten und sich bewusst zu sein, dass Moshpits nicht für jeden geeignet sind. **


Was sind die Risiken und Regeln, die man beim Betreten eines Moshpits beachten sollte?
Die Risiken beim Betreten eines Moshpits sind Verletzungen durch Stöße, Tritte und Schubsereien. Man sollte darauf achten, nicht zu aggressiv zu sein und auf andere zu achten. Es gelten Regeln wie gegenseitiger Respekt, Hilfe bei Verletzungen und Ausstiegsmöglichkeiten. **
Sind Moshpits, Circle Pits oder die Wall of Death wirklich so krass, wie sie aussehen?
Moshpits, Circle Pits und die Wall of Death können sehr intensiv und energiegeladen sein. Sie sind eine Möglichkeit für Fans, ihre Begeisterung und Energie während eines Konzerts auszudrücken. Es ist wichtig, sich bewusst zu sein, dass diese Aktivitäten auch mit Risiken verbunden sein können und dass man sich selbst und andere schützen sollte, um Verletzungen zu vermeiden. **
Top-Angebote
Produkte zum Begriff Moshpits:
-
Hornetsecurity Spam and Malware Protection Add-onHornetsecurity Spam und Malware Protection – cloudbasierter Spamfilter für Unternehmen Mit Hornetsecurity Spam und Malware Protection filtern Sie Spam, Phishing und Schadsoftware aus Ihrem E-Mail-Verkehr, bevor die Nachrichten Ihren Mailserver erreichen. Das Add-on richtet sich an Unternehmen jeder Größe, die ihre Postfächer ohne eigene Filter-Infrastruktur zuverlässig schützen möchten. Als Baustein der E-Mail-Sicherheitslösungen von Hornetsecurity läuft der Dienst vollständig in der Cloud und ist in wenigen Schritten eingerichtet. Hinweis: Für die Nutzung dieses Add-ons ist Hornetsecurity 365 Total Protection erforderlich. In der Edition 365 TP Compliance & Awareness ist es bereits enthalten. Schnellnavigation Funktionen Einsatzbereiche Vergleich Lieferung Lizenz & Vertrauen Technische Details FAQ Spamfilter und Malwareschutz: Funktionen und Vorteile Der Filter arbeitet mehrstufig und entscheidet für jede Nachricht, ob sie zugestellt, in Quarantäne verschoben oder direkt abgelehnt wird. Laut Hersteller liegt die Erkennungsrate bei 99,9 % für Spam und 99,99 % für Viren. Neben klassischen Filterregeln kommen KI-gestützte Verfahren zum Einsatz, etwa bei der automatischen Kategorisierung eingehender E-Mails – ähnlich wie moderne KI-Tools im Büroalltag Routineaufgaben übernehmen. Für Sie bedeutet das: weniger Ablenkung im Postfach und ein deutlich geringeres Risiko durch Schadsoftware. Weniger Aufwand im Postfach Ein Großteil des Spams wird schon vor der Quarantäne abgewiesen. Ihre Mitarbeitenden sehen nur noch relevante Nachrichten. Selbstfreigabe statt Ticket Über den Quarantänebericht geben Nutzer fälschlich aussortierte E-Mails mit einem Klick frei, ohne die IT einzubinden. Transparenz für Admins Das Live-Tracking zeigt den gesamten Mailfluss in Echtzeit. Zustellprobleme lassen sich so in Sekunden nachvollziehen. Regeln für Anhänge und Inhalte Inhalts- und Compliance-Filter setzen Unternehmensrichtlinien automatisch um, etwa für bestimmte Dateitypen oder Größenlimits. Schutz auch im Ausgang Die Ausgangsfilterung verhindert, dass infizierte Nachrichten Ihr Unternehmen verlassen, und schützt so die Reputation Ihrer Domain. Keine verlorenen E-Mails Fällt Ihr Mailserver aus, werden eingehende Nachrichten bis zu sieben Tage zwischengespeichert und danach zugestellt. Der Filter prüft alle E-Mails, bevor sie ein Postfach erreichen. Dateien, die über Downloads oder USB-Sticks auf einen Rechner gelangen, erfasst er dagegen nicht. Deshalb ergänzt ein Virenschutz für Endgeräte den E-Mail-Schutz direkt am Arbeitsplatz. Für wen eignet sich der Hornetsecurity Spamfilter? Da keine Hardware und keine lokale Software nötig sind, eignet sich das Add-on besonders für Organisationen, die E-Mail-Sicherheit auslagern möchten. Lizenziert wird nutzerbasiert, sodass Sie die Anzahl an Ihre Belegschaft anpassen können. Kleine und mittlere Unternehmen Professioneller Schutz ohne eigene Sicherheitsabteilung, zentral über ein Control Panel verwaltet. Unternehmen mit mehreren Standorten Erweitertes Routing verteilt E-Mails einer Domain automatisch auf unterschiedliche Mailserver. Kanzleien, Praxen und Behörden Compliance-Filter und Audit-Logs unterstützen dabei, interne Vorgaben nachvollziehbar einzuhalten. Ein Spamfilter schützt den Posteingang, sichert aber keine Daten. Gerade bei Ransomware-Angriffen über andere Wege entscheidet ein aktuelles Backup mit einer passenden Software für Datensicherung darüber, wie schnell Ihr Betrieb wieder läuft. Hornetsecurity Spam und Malware Protection im Vergleich: enthalten oder ergänzbar? Der Filter bildet die Basis Ihrer E-Mail-Sicherheit. Die Übersicht zeigt, welche Bereiche er abdeckt und wo weitere Erweiterungen ansetzen. Schutzbereich Spam und Malware Protection Passende Erweiterung Spam, Phishing & bekannte Malware Enthalten, mehrstufige Filterung Nicht erforderlich Anhang- und Inhaltsregeln Enthalten über Content Control und Compliance-Filter Nicht erforderlich Neuartige Malware & gezielte Angriffe Grundschutz Advanced Threat Protection mit Sandbox und Link-Prüfung Vertrauliche Inhalte Nicht Bestandteil Email Encryption mit S/MIME und PGP Verdächtige E-Mails bewerten Quarantäne und Spam-Bericht AI Email Security Analyst Zugriffsrechte in Microsoft 365 Nicht Bestandteil 365 Permission Manager Add-on Lieferung und Freischaltung: So geht es nach dem Kauf weiter Da es sich um einen Cloud-Dienst handelt, gibt es keinen Download und keinen klassischen Produktschlüssel. Der Ablauf ist trotzdem übersichtlich: 1. Bestellung Sie wählen die benötigte Nutzeranzahl und erhalten eine Bestellbestätigung per E-Mail. 2. Bereitstellung Die Informationen zur Freischaltung für Ihren Mandanten erhalten Sie ebenfalls per E-Mail. 3. Einrichtung Domain im Control Panel anlegen und Grundeinstellungen festlegen. 4. Aktivierung MX-Einträge umstellen, danach läuft der E-Mail-Verkehr über den Filter. Hornetsecurity Spam und Malware Protection sicher kaufen Herstellerlizenz im Abo Das Add-on i...26,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz (03-SSC-1925)SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz38,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie sind Moshpits bei Popkonzerten?
Moshpits bei Popkonzerten sind in der Regel weniger aggressiv und wild als bei Punk- oder Metal-Konzerten. Sie können jedoch immer noch energiegeladen sein, mit Menschen, die sich im Takt der Musik bewegen, springen und tanzen. Die Atmosphäre ist meistens fröhlich und ausgelassen, und es geht mehr um den Spaß und die gemeinsame Erfahrung als um Gewalt oder Aggression. **
-
Wo gibt es Moshpits auf Konzerten?
Moshpits sind oft auf Konzerten von Rock-, Punk- und Metalbands anzutreffen. Sie finden normalerweise in der Nähe der Bühne statt, wo die Fans eng zusammenstehen und sich wild bewegen. Es ist jedoch wichtig zu beachten, dass nicht alle Konzerte Moshpits haben und dass sie nicht für jeden geeignet sind. **
-
Sind Moshpits bei Rolling Loud verboten?
Es gibt keine generelle Regelung, die besagt, dass Moshpits bei Rolling Loud verboten sind. Moshpits sind jedoch oft Teil der Live-Erfahrung bei Musikfestivals und können von den Veranstaltern toleriert werden, solange sie sicher und respektvoll ablaufen. Es ist jedoch immer ratsam, die Regeln und Richtlinien des Festivals zu überprüfen, da diese von Jahr zu Jahr variieren können. **
-
Wie sind die Moshpits beim Rammstein-Konzert in der Firezone?
Die Moshpits beim Rammstein-Konzert in der Firezone sind in der Regel sehr intensiv und energiegeladen. Die Fans stürzen sich in die Menge und es entsteht eine wilde und chaotische Atmosphäre. Es ist wichtig, vorsichtig zu sein und auf die eigenen Grenzen zu achten, da es zu Verletzungen kommen kann. **
Ähnliche Suchbegriffe für Moshpits
-
TowiTek RFID-Zugangskontrolle 12 V/DCDer TowiTek Universal-Zugangscontroller UAC400 ist die zentrale Steuereinheit für Zugangskontrollsysteme mit bis zu 400 berechtigten Ausweisen. Ein gezieltes Löschen von einzelnen verlorenen Ausweisen ist dank des Displays komfortabel möglich. Der Schaltkontakt ist als Zeit- oder Wechselkontakt konfigurierbar. Zum Betrieb muss eine Eingabeeinheit an die Wiegand-Schnittstelle angeschlossen werden. Für die Verwendung von RFID-Transpondern wird die RFID-Weitbereichs-Leseantenne (Best. Nr.: 1839714, 2564475) verwendet. Der Zugangscontroller wird fertig aufgebaut und im Universalgehäuse montiert geliefert.92,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Sikorski, Michael: Practical Malware AnalysisPractical Malware Analysis , The Hands-On Guide to Dissecting Malicious Software , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 201203, Produktform: Kartoniert, Autoren: Sikorski, Michael~Honig, Andrew, Abbildungen: Illustrations, Keyword: IDA Pro;debugging;pentest;security;computers;hacking;computer;technology;networking;hackers;privacy;cybersecurity;tech;network;cyber security;cloud computing;dark web;computer networking;penetration testing;computer networks;network security;computer books;malware;cyber security books;malware analysis;hacking books;computer security;penetration test;business;cyber;programming;cryptography;data;engineering;bugs;crime;legal;guide;script;how to;logic games;linux;strategy;reference;internet;math, Fachschema: Internet / Protokolle, Sicherheit, Technik~Computervirus~Virus (EDV)~Datensicherheit / Netz, Fachkategorie: Computerviren, Trojaner und Würmer~Netzwerksicherheit~Computerprogrammierung und Softwareentwicklung, Imprint-Titels: No Starch Press, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 176, Breite: 231, Höhe: 41, Gewicht: 1315, Produktform: Kartoniert, Genre: Importe,44,14 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die typischen Bewegungen und Regeln innerhalb eines Moshpits bei Rockkonzerten?
Typische Bewegungen in einem Moshpit sind das Springen, Schubsen und Tanzen. Die Regeln beinhalten, dass man anderen nicht absichtlich schaden soll, sich gegenseitig unterstützt und aufeinander achtet. Es ist wichtig, dass man Respekt vor den Grenzen anderer hat und im Zweifel lieber aus dem Moshpit herausgeht. **
-
Was sind die Risiken und Regeln beim Betreten eines Moshpits auf einem Konzert?
Die Risiken beim Betreten eines Moshpits sind Verletzungen durch Stöße, Tritte oder Schläge. Es gelten Regeln wie gegenseitige Rücksichtnahme, Hilfe bei Verletzten und Respekt vor den Grenzen anderer Teilnehmer. Es ist wichtig, auf seine eigene Sicherheit zu achten und sich bewusst zu sein, dass Moshpits nicht für jeden geeignet sind. **
-
Was sind die Risiken und Regeln, die man beim Betreten eines Moshpits beachten sollte?
Die Risiken beim Betreten eines Moshpits sind Verletzungen durch Stöße, Tritte und Schubsereien. Man sollte darauf achten, nicht zu aggressiv zu sein und auf andere zu achten. Es gelten Regeln wie gegenseitiger Respekt, Hilfe bei Verletzungen und Ausstiegsmöglichkeiten. **
-
Sind Moshpits, Circle Pits oder die Wall of Death wirklich so krass, wie sie aussehen?
Moshpits, Circle Pits und die Wall of Death können sehr intensiv und energiegeladen sein. Sie sind eine Möglichkeit für Fans, ihre Begeisterung und Energie während eines Konzerts auszudrücken. Es ist wichtig, sich bewusst zu sein, dass diese Aktivitäten auch mit Risiken verbunden sein können und dass man sich selbst und andere schützen sollte, um Verletzungen zu vermeiden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.