Domain netzabsicherung.de kaufen?
Wir ziehen mit dem Projekt
netzabsicherung.de um.
Sind Sie am Kauf der Domain
netzabsicherung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain netzabsicherung.de kaufen?
Wie kann die Netzwerküberwachung die Sicherheit und Leistung von Unternehmensnetzwerken verbessern und welche Tools und Technologien werden für eine effektive Netzwerküberwachung eingesetzt?
Die Netzwerküberwachung kann die Sicherheit und Leistung von Unternehmensnetzwerken verbessern, indem sie potenzielle Bedrohungen frühzeitig erkennt und behebt, bevor sie zu größeren Problemen führen. Durch die Überwachung des Datenverkehrs und der Netzwerkauslastung können Engpässe und Leistungsprobleme identifiziert und behoben werden, um eine optimale Netzwerkleistung sicherzustellen. Tools wie Network Performance Monitoring, Intrusion Detection Systems und Security Information and Event Management werden eingesetzt, um Netzwerkaktivitäten zu überwachen, Anomalien zu erkennen und Sicherheitsbedrohungen zu bekämpfen. Technologien wie künstliche Intelligenz und maschinelles Lernen werden ebenfalls eingesetzt, um Muster und Abweichungen im Netzwerkverkehr zu ident **
Wie kann die Netzwerküberwachung dazu beitragen, die Sicherheit und Leistung von Unternehmensnetzwerken zu verbessern, und welche Tools und Technologien werden typischerweise für die Netzwerküberwachung eingesetzt?
Die Netzwerküberwachung ermöglicht es Unternehmen, potenzielle Sicherheitsbedrohungen frühzeitig zu erkennen und zu bekämpfen, indem sie den Datenverkehr überwacht und verdächtige Aktivitäten identifiziert. Durch die Überwachung der Netzwerkperformance können Unternehmen Engpässe und Ausfälle frühzeitig erkennen und beheben, um die Produktivität zu steigern und Ausfallzeiten zu minimieren. Typische Tools und Technologien, die für die Netzwerküberwachung eingesetzt werden, umfassen Netzwerk-Monitoring-Software, Paket-Sniffer, Intrusion Detection Systems (IDS), Intrusion Prevention Systems (IPS) und Network Performance Monitoring Tools. Diese Tools ermöglichen es Unternehmen, den Datenverkehr zu analysieren, verdächtige Aktivitäten zu erkennen und die Leistung des Netzwerks **
Ähnliche Suchbegriffe für Netzwerküberwachung
Top-Angebote
Produkte zum Begriff Netzwerküberwachung:
-
SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz (03-SSC-1925)SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz38,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Datensicherheit, Fachbücher von Thomas H. LenhardDas Fachbuch "Datensicherheit" von Thomas H. Lenhard bietet eine umfassende Analyse technischer und organisatorischer Schutzmassnahmen zur Vermeidung von Datenverlust und zur Bekämpfung von Computerkriminalität. In einer zunehmend digitalisierten Welt ist der Schutz sensibler Daten von zentraler Bedeutung, und dieses Buch behandelt die relevanten Aspekte der Datensicherheit aus einer informatischen Perspektive. Mit 145 Seiten bietet es eine fundierte Grundlage für Fachleute und Interessierte, die sich mit den Herausforderungen und Lösungen im Bereich der Datensicherheit auseinandersetzen möchten. Der kartonierte Einband sorgt für eine praktische Handhabung, während die deutsche Sprache den Zugang zu den Inhalten erleichtert. Die Auflage von 2025 reflektiert die neuesten Entwicklungen und Trends in der Informatik, was das Buch zu einer wertvollen Ressource für alle macht, die sich mit den aktuellen Standards und Best Practices im Bereich der Datensicherheit vertraut machen wollen. Das Buch richtet sich an ein breites Publikum, das sich mit den Themen Datenschutz und IT-Sicherheit beschäftigt.49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sikorski, Michael: Practical Malware AnalysisPractical Malware Analysis , The Hands-On Guide to Dissecting Malicious Software , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 201203, Produktform: Kartoniert, Autoren: Sikorski, Michael~Honig, Andrew, Abbildungen: Illustrations, Keyword: IDA Pro;debugging;pentest;security;computers;hacking;computer;technology;networking;hackers;privacy;cybersecurity;tech;network;cyber security;cloud computing;dark web;computer networking;penetration testing;computer networks;network security;computer books;malware;cyber security books;malware analysis;hacking books;computer security;penetration test;business;cyber;programming;cryptography;data;engineering;bugs;crime;legal;guide;script;how to;logic games;linux;strategy;reference;internet;math, Fachschema: Internet / Protokolle, Sicherheit, Technik~Computervirus~Virus (EDV)~Datensicherheit / Netz, Fachkategorie: Computerviren, Trojaner und Würmer~Netzwerksicherheit~Computerprogrammierung und Softwareentwicklung, Imprint-Titels: No Starch Press, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 176, Breite: 231, Höhe: 41, Gewicht: 1315, Produktform: Kartoniert, Genre: Importe,44,14 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann die Netzwerküberwachung dazu beitragen, die Sicherheit und Leistung von Unternehmensnetzwerken zu verbessern, und welche Tools und Technologien werden typischerweise für die Netzwerküberwachung eingesetzt?
Die Netzwerküberwachung kann dazu beitragen, die Sicherheit und Leistung von Unternehmensnetzwerken zu verbessern, indem sie potenzielle Bedrohungen frühzeitig erkennt und die Netzwerkaktivitäten überwacht, um Leistungsprobleme zu identifizieren. Typische Tools und Technologien, die für die Netzwerküberwachung eingesetzt werden, umfassen Netzwerk-Monitoring-Software, Paket-Sniffer, Intrusion Detection Systems (IDS), Intrusion Prevention Systems (IPS) und Network Performance Monitoring Tools. Diese Tools ermöglichen es den Unternehmen, den Datenverkehr im Netzwerk zu analysieren, verdächtige Aktivitäten zu erkennen und die Leistung des Netzwerks zu überwachen, um potenzielle Probleme zu beheben. Durch die Implementierung dieser Tools und Technologien können Unternehmen die Sicherheit **
-
Wie kann die Netzwerküberwachung dazu beitragen, die Sicherheit und Leistung von Unternehmensnetzwerken zu verbessern, und welche Tools und Technologien werden typischerweise für die Netzwerküberwachung eingesetzt?
Die Netzwerküberwachung kann dazu beitragen, die Sicherheit und Leistung von Unternehmensnetzwerken zu verbessern, indem sie potenzielle Sicherheitsbedrohungen frühzeitig erkennt und Leistungsprobleme identifiziert. Durch die Überwachung des Netzwerkverkehrs können verdächtige Aktivitäten wie ungewöhnliche Datenmengen oder unautorisierte Zugriffsversuche erkannt werden. Typische Tools und Technologien, die für die Netzwerküberwachung eingesetzt werden, umfassen Netzwerk-Monitoring-Software, Paket-Sniffer, Intrusion Detection Systems (IDS) und Intrusion Prevention Systems (IPS). Diese Tools ermöglichen es den IT-Teams, den Netzwerkverkehr in Echtzeit zu überwachen, Anomalien zu erkennen und proaktiv auf potenzielle Bed **
-
Wie kann die Netzwerküberwachung dazu beitragen, die Sicherheit und Leistung von Unternehmensnetzwerken zu verbessern, und welche Tools und Technologien werden typischerweise für die Netzwerküberwachung eingesetzt?
Die Netzwerküberwachung kann dazu beitragen, die Sicherheit und Leistung von Unternehmensnetzwerken zu verbessern, indem sie potenzielle Sicherheitsbedrohungen frühzeitig erkennt und Leistungsprobleme identifiziert. Durch die Überwachung des Netzwerkverkehrs können verdächtige Aktivitäten wie ungewöhnliche Datenmengen oder unautorisierte Zugriffsversuche erkannt werden. Typische Tools und Technologien, die für die Netzwerküberwachung eingesetzt werden, umfassen Firewalls, Intrusion Detection Systems (IDS), Intrusion Prevention Systems (IPS), Netzwerk-Sniffer und Netzwerk-Monitoring-Software. Diese Tools ermöglichen es den IT-Teams, den Datenverkehr zu analysieren, verdächtige Aktivitäten zu erkennen und die Leistung des Netzwerks **
-
Wie kann Netzwerküberwachung dazu beitragen, die Sicherheit und Leistung von Unternehmensnetzwerken zu verbessern, und welche Tools und Technologien werden typischerweise für die Implementierung von Netzwerküberwachung eingesetzt?
Netzwerküberwachung kann dazu beitragen, die Sicherheit von Unternehmensnetzwerken zu verbessern, indem sie verdächtige Aktivitäten und Angriffe frühzeitig erkennt und darauf reagiert. Darüber hinaus kann sie die Leistung optimieren, indem sie Engpässe und Flaschenhälse identifiziert und die Netzwerkkapazität effizient verwaltet. Typische Tools und Technologien für die Implementierung von Netzwerküberwachung umfassen Netzwerk-Monitoring-Software, Paket-Sniffer, Intrusion Detection Systems (IDS), Intrusion Prevention Systems (IPS) und Network Performance Management Tools. Diese Tools ermöglichen es Unternehmen, den Datenverkehr zu überwachen, Sicherheitsbedrohungen zu erkennen und die Leistung des Netzwerks zu optimieren. **


Wie kann Netzwerküberwachung dazu beitragen, die Sicherheit und Leistung von Unternehmensnetzwerken zu verbessern, und welche Tools und Technologien werden typischerweise für die Implementierung von Netzwerküberwachung eingesetzt?
Netzwerküberwachung kann dazu beitragen, die Sicherheit von Unternehmensnetzwerken zu verbessern, indem sie verdächtige Aktivitäten und Angriffe frühzeitig erkennt und darauf reagiert. Durch die Überwachung der Netzwerkperformance können Engpässe und Probleme identifiziert und behoben werden, um die Leistung des Netzwerks zu optimieren. Typische Tools und Technologien für die Implementierung von Netzwerküberwachung umfassen Netzwerk-Monitoring-Software, Paket-Sniffer, Intrusion Detection Systems (IDS) und Intrusion Prevention Systems (IPS). Diese Tools ermöglichen die Echtzeitüberwachung des Netzwerkverkehrs, die Analyse von Protokolldaten und die Erkennung von Anomalien, um die Sicherheit und Leistung des Unternehmensnetzwerks zu verbess **
Wie kann Netzwerküberwachung dazu beitragen, die Sicherheit und Leistung von Unternehmensnetzwerken zu verbessern, und welche Tools und Technologien werden typischerweise für die Implementierung von Netzwerküberwachung eingesetzt?
Netzwerküberwachung kann dazu beitragen, die Sicherheit von Unternehmensnetzwerken zu verbessern, indem sie verdächtige Aktivitäten und Angriffe frühzeitig erkennt und darauf reagiert. Durch die Überwachung der Netzwerkperformance können Engpässe und Probleme identifiziert und behoben werden, um die Leistung des Netzwerks zu optimieren. Typische Tools und Technologien für die Implementierung von Netzwerküberwachung umfassen Netzwerk-Monitoring-Software, Paket-Sniffer, Intrusion Detection Systems (IDS) und Intrusion Prevention Systems (IPS). Diese Tools ermöglichen es, den Datenverkehr im Netzwerk zu analysieren, verdächtige Aktivitäten zu erkennen und Sicherheitsmaßnahmen zu ergreifen, um das Netzwerk zu schützen und die Leistung zu verbessern. **
Top-Angebote
Produkte zum Begriff Netzwerküberwachung:
-
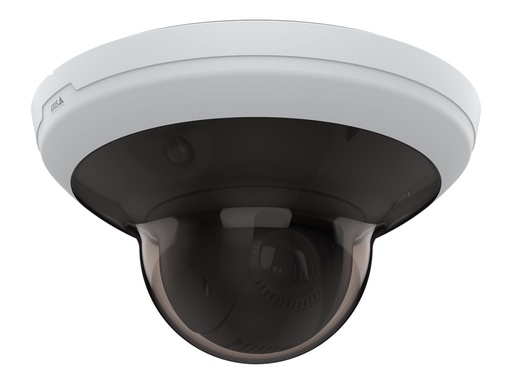
Axis M5000-G - Netzwerküberwachung / Panoramakamera - PTZ - Kuppel - Innenbereich - Farbe (Tag&Nacht) (02187-002)AXIS M5000-G - Netzwerküberwachung / Panoramakamera - PTZ - Kuppel - Innenbereich - Farbe (Tag&Nacht) - 2592 x 1944 (panoramic) / 1920 x 1080 (PTZ) - 1080p - Audio - GbE - H.264, MPEG-4 Part 10, AVC, H.265, MPEG-H Part 2, HEVC, MJPEG - DC 20 - 28 V / PoE Plus Class 41430,67 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hornetsecurity Spam and Malware Protection Add-onHornetsecurity Spam und Malware Protection – cloudbasierter Spamfilter für Unternehmen Mit Hornetsecurity Spam und Malware Protection filtern Sie Spam, Phishing und Schadsoftware aus Ihrem E-Mail-Verkehr, bevor die Nachrichten Ihren Mailserver erreichen. Das Add-on richtet sich an Unternehmen jeder Größe, die ihre Postfächer ohne eigene Filter-Infrastruktur zuverlässig schützen möchten. Als Baustein der E-Mail-Sicherheitslösungen von Hornetsecurity läuft der Dienst vollständig in der Cloud und ist in wenigen Schritten eingerichtet. Hinweis: Für die Nutzung dieses Add-ons ist Hornetsecurity 365 Total Protection erforderlich. In der Edition 365 TP Compliance & Awareness ist es bereits enthalten. Schnellnavigation Funktionen Einsatzbereiche Vergleich Lieferung Lizenz & Vertrauen Technische Details FAQ Spamfilter und Malwareschutz: Funktionen und Vorteile Der Filter arbeitet mehrstufig und entscheidet für jede Nachricht, ob sie zugestellt, in Quarantäne verschoben oder direkt abgelehnt wird. Laut Hersteller liegt die Erkennungsrate bei 99,9 % für Spam und 99,99 % für Viren. Neben klassischen Filterregeln kommen KI-gestützte Verfahren zum Einsatz, etwa bei der automatischen Kategorisierung eingehender E-Mails – ähnlich wie moderne KI-Tools im Büroalltag Routineaufgaben übernehmen. Für Sie bedeutet das: weniger Ablenkung im Postfach und ein deutlich geringeres Risiko durch Schadsoftware. Weniger Aufwand im Postfach Ein Großteil des Spams wird schon vor der Quarantäne abgewiesen. Ihre Mitarbeitenden sehen nur noch relevante Nachrichten. Selbstfreigabe statt Ticket Über den Quarantänebericht geben Nutzer fälschlich aussortierte E-Mails mit einem Klick frei, ohne die IT einzubinden. Transparenz für Admins Das Live-Tracking zeigt den gesamten Mailfluss in Echtzeit. Zustellprobleme lassen sich so in Sekunden nachvollziehen. Regeln für Anhänge und Inhalte Inhalts- und Compliance-Filter setzen Unternehmensrichtlinien automatisch um, etwa für bestimmte Dateitypen oder Größenlimits. Schutz auch im Ausgang Die Ausgangsfilterung verhindert, dass infizierte Nachrichten Ihr Unternehmen verlassen, und schützt so die Reputation Ihrer Domain. Keine verlorenen E-Mails Fällt Ihr Mailserver aus, werden eingehende Nachrichten bis zu sieben Tage zwischengespeichert und danach zugestellt. Der Filter prüft alle E-Mails, bevor sie ein Postfach erreichen. Dateien, die über Downloads oder USB-Sticks auf einen Rechner gelangen, erfasst er dagegen nicht. Deshalb ergänzt ein Virenschutz für Endgeräte den E-Mail-Schutz direkt am Arbeitsplatz. Für wen eignet sich der Hornetsecurity Spamfilter? Da keine Hardware und keine lokale Software nötig sind, eignet sich das Add-on besonders für Organisationen, die E-Mail-Sicherheit auslagern möchten. Lizenziert wird nutzerbasiert, sodass Sie die Anzahl an Ihre Belegschaft anpassen können. Kleine und mittlere Unternehmen Professioneller Schutz ohne eigene Sicherheitsabteilung, zentral über ein Control Panel verwaltet. Unternehmen mit mehreren Standorten Erweitertes Routing verteilt E-Mails einer Domain automatisch auf unterschiedliche Mailserver. Kanzleien, Praxen und Behörden Compliance-Filter und Audit-Logs unterstützen dabei, interne Vorgaben nachvollziehbar einzuhalten. Ein Spamfilter schützt den Posteingang, sichert aber keine Daten. Gerade bei Ransomware-Angriffen über andere Wege entscheidet ein aktuelles Backup mit einer passenden Software für Datensicherung darüber, wie schnell Ihr Betrieb wieder läuft. Hornetsecurity Spam und Malware Protection im Vergleich: enthalten oder ergänzbar? Der Filter bildet die Basis Ihrer E-Mail-Sicherheit. Die Übersicht zeigt, welche Bereiche er abdeckt und wo weitere Erweiterungen ansetzen. Schutzbereich Spam und Malware Protection Passende Erweiterung Spam, Phishing & bekannte Malware Enthalten, mehrstufige Filterung Nicht erforderlich Anhang- und Inhaltsregeln Enthalten über Content Control und Compliance-Filter Nicht erforderlich Neuartige Malware & gezielte Angriffe Grundschutz Advanced Threat Protection mit Sandbox und Link-Prüfung Vertrauliche Inhalte Nicht Bestandteil Email Encryption mit S/MIME und PGP Verdächtige E-Mails bewerten Quarantäne und Spam-Bericht AI Email Security Analyst Zugriffsrechte in Microsoft 365 Nicht Bestandteil 365 Permission Manager Add-on Lieferung und Freischaltung: So geht es nach dem Kauf weiter Da es sich um einen Cloud-Dienst handelt, gibt es keinen Download und keinen klassischen Produktschlüssel. Der Ablauf ist trotzdem übersichtlich: 1. Bestellung Sie wählen die benötigte Nutzeranzahl und erhalten eine Bestellbestätigung per E-Mail. 2. Bereitstellung Die Informationen zur Freischaltung für Ihren Mandanten erhalten Sie ebenfalls per E-Mail. 3. Einrichtung Domain im Control Panel anlegen und Grundeinstellungen festlegen. 4. Aktivierung MX-Einträge umstellen, danach läuft der E-Mail-Verkehr über den Filter. Hornetsecurity Spam und Malware Protection sicher kaufen Herstellerlizenz im Abo Das Add-on i...26,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz (03-SSC-1925)SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz38,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Datensicherheit, Fachbücher von Thomas H. LenhardDas Fachbuch "Datensicherheit" von Thomas H. Lenhard bietet eine umfassende Analyse technischer und organisatorischer Schutzmassnahmen zur Vermeidung von Datenverlust und zur Bekämpfung von Computerkriminalität. In einer zunehmend digitalisierten Welt ist der Schutz sensibler Daten von zentraler Bedeutung, und dieses Buch behandelt die relevanten Aspekte der Datensicherheit aus einer informatischen Perspektive. Mit 145 Seiten bietet es eine fundierte Grundlage für Fachleute und Interessierte, die sich mit den Herausforderungen und Lösungen im Bereich der Datensicherheit auseinandersetzen möchten. Der kartonierte Einband sorgt für eine praktische Handhabung, während die deutsche Sprache den Zugang zu den Inhalten erleichtert. Die Auflage von 2025 reflektiert die neuesten Entwicklungen und Trends in der Informatik, was das Buch zu einer wertvollen Ressource für alle macht, die sich mit den aktuellen Standards und Best Practices im Bereich der Datensicherheit vertraut machen wollen. Das Buch richtet sich an ein breites Publikum, das sich mit den Themen Datenschutz und IT-Sicherheit beschäftigt.49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Netzwerküberwachung die Sicherheit und Leistung von Unternehmensnetzwerken verbessern und welche Tools und Technologien werden für eine effektive Netzwerküberwachung eingesetzt?
Die Netzwerküberwachung kann die Sicherheit und Leistung von Unternehmensnetzwerken verbessern, indem sie potenzielle Bedrohungen frühzeitig erkennt und behebt, bevor sie zu größeren Problemen führen. Durch die Überwachung des Datenverkehrs und der Netzwerkauslastung können Engpässe und Leistungsprobleme identifiziert und behoben werden, um eine optimale Netzwerkleistung sicherzustellen. Tools wie Network Performance Monitoring, Intrusion Detection Systems und Security Information and Event Management werden eingesetzt, um Netzwerkaktivitäten zu überwachen, Anomalien zu erkennen und Sicherheitsbedrohungen zu bekämpfen. Technologien wie künstliche Intelligenz und maschinelles Lernen werden ebenfalls eingesetzt, um Muster und Abweichungen im Netzwerkverkehr zu ident **
-
Wie kann die Netzwerküberwachung dazu beitragen, die Sicherheit und Leistung von Unternehmensnetzwerken zu verbessern, und welche Tools und Technologien werden typischerweise für die Netzwerküberwachung eingesetzt?
Die Netzwerküberwachung ermöglicht es Unternehmen, potenzielle Sicherheitsbedrohungen frühzeitig zu erkennen und zu bekämpfen, indem sie den Datenverkehr überwacht und verdächtige Aktivitäten identifiziert. Durch die Überwachung der Netzwerkperformance können Unternehmen Engpässe und Ausfälle frühzeitig erkennen und beheben, um die Produktivität zu steigern und Ausfallzeiten zu minimieren. Typische Tools und Technologien, die für die Netzwerküberwachung eingesetzt werden, umfassen Netzwerk-Monitoring-Software, Paket-Sniffer, Intrusion Detection Systems (IDS), Intrusion Prevention Systems (IPS) und Network Performance Monitoring Tools. Diese Tools ermöglichen es Unternehmen, den Datenverkehr zu analysieren, verdächtige Aktivitäten zu erkennen und die Leistung des Netzwerks **
-
Wie kann die Netzwerküberwachung dazu beitragen, die Sicherheit und Leistung von Unternehmensnetzwerken zu verbessern, und welche Tools und Technologien werden typischerweise für die Netzwerküberwachung eingesetzt?
Die Netzwerküberwachung kann dazu beitragen, die Sicherheit und Leistung von Unternehmensnetzwerken zu verbessern, indem sie potenzielle Bedrohungen frühzeitig erkennt und die Netzwerkaktivitäten überwacht, um Leistungsprobleme zu identifizieren. Typische Tools und Technologien, die für die Netzwerküberwachung eingesetzt werden, umfassen Netzwerk-Monitoring-Software, Paket-Sniffer, Intrusion Detection Systems (IDS), Intrusion Prevention Systems (IPS) und Network Performance Monitoring Tools. Diese Tools ermöglichen es den Unternehmen, den Datenverkehr im Netzwerk zu analysieren, verdächtige Aktivitäten zu erkennen und die Leistung des Netzwerks zu überwachen, um potenzielle Probleme zu beheben. Durch die Implementierung dieser Tools und Technologien können Unternehmen die Sicherheit **
-
Wie kann die Netzwerküberwachung dazu beitragen, die Sicherheit und Leistung von Unternehmensnetzwerken zu verbessern, und welche Tools und Technologien werden typischerweise für die Netzwerküberwachung eingesetzt?
Die Netzwerküberwachung kann dazu beitragen, die Sicherheit und Leistung von Unternehmensnetzwerken zu verbessern, indem sie potenzielle Sicherheitsbedrohungen frühzeitig erkennt und Leistungsprobleme identifiziert. Durch die Überwachung des Netzwerkverkehrs können verdächtige Aktivitäten wie ungewöhnliche Datenmengen oder unautorisierte Zugriffsversuche erkannt werden. Typische Tools und Technologien, die für die Netzwerküberwachung eingesetzt werden, umfassen Netzwerk-Monitoring-Software, Paket-Sniffer, Intrusion Detection Systems (IDS) und Intrusion Prevention Systems (IPS). Diese Tools ermöglichen es den IT-Teams, den Netzwerkverkehr in Echtzeit zu überwachen, Anomalien zu erkennen und proaktiv auf potenzielle Bed **
Ähnliche Suchbegriffe für Netzwerküberwachung
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sikorski, Michael: Practical Malware AnalysisPractical Malware Analysis , The Hands-On Guide to Dissecting Malicious Software , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 201203, Produktform: Kartoniert, Autoren: Sikorski, Michael~Honig, Andrew, Abbildungen: Illustrations, Keyword: IDA Pro;debugging;pentest;security;computers;hacking;computer;technology;networking;hackers;privacy;cybersecurity;tech;network;cyber security;cloud computing;dark web;computer networking;penetration testing;computer networks;network security;computer books;malware;cyber security books;malware analysis;hacking books;computer security;penetration test;business;cyber;programming;cryptography;data;engineering;bugs;crime;legal;guide;script;how to;logic games;linux;strategy;reference;internet;math, Fachschema: Internet / Protokolle, Sicherheit, Technik~Computervirus~Virus (EDV)~Datensicherheit / Netz, Fachkategorie: Computerviren, Trojaner und Würmer~Netzwerksicherheit~Computerprogrammierung und Softwareentwicklung, Imprint-Titels: No Starch Press, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 176, Breite: 231, Höhe: 41, Gewicht: 1315, Produktform: Kartoniert, Genre: Importe,44,14 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Netzwerküberwachung dazu beitragen, die Sicherheit und Leistung von Unternehmensnetzwerken zu verbessern, und welche Tools und Technologien werden typischerweise für die Netzwerküberwachung eingesetzt?
Die Netzwerküberwachung kann dazu beitragen, die Sicherheit und Leistung von Unternehmensnetzwerken zu verbessern, indem sie potenzielle Sicherheitsbedrohungen frühzeitig erkennt und Leistungsprobleme identifiziert. Durch die Überwachung des Netzwerkverkehrs können verdächtige Aktivitäten wie ungewöhnliche Datenmengen oder unautorisierte Zugriffsversuche erkannt werden. Typische Tools und Technologien, die für die Netzwerküberwachung eingesetzt werden, umfassen Firewalls, Intrusion Detection Systems (IDS), Intrusion Prevention Systems (IPS), Netzwerk-Sniffer und Netzwerk-Monitoring-Software. Diese Tools ermöglichen es den IT-Teams, den Datenverkehr zu analysieren, verdächtige Aktivitäten zu erkennen und die Leistung des Netzwerks **
-
Wie kann Netzwerküberwachung dazu beitragen, die Sicherheit und Leistung von Unternehmensnetzwerken zu verbessern, und welche Tools und Technologien werden typischerweise für die Implementierung von Netzwerküberwachung eingesetzt?
Netzwerküberwachung kann dazu beitragen, die Sicherheit von Unternehmensnetzwerken zu verbessern, indem sie verdächtige Aktivitäten und Angriffe frühzeitig erkennt und darauf reagiert. Darüber hinaus kann sie die Leistung optimieren, indem sie Engpässe und Flaschenhälse identifiziert und die Netzwerkkapazität effizient verwaltet. Typische Tools und Technologien für die Implementierung von Netzwerküberwachung umfassen Netzwerk-Monitoring-Software, Paket-Sniffer, Intrusion Detection Systems (IDS), Intrusion Prevention Systems (IPS) und Network Performance Management Tools. Diese Tools ermöglichen es Unternehmen, den Datenverkehr zu überwachen, Sicherheitsbedrohungen zu erkennen und die Leistung des Netzwerks zu optimieren. **
-
Wie kann Netzwerküberwachung dazu beitragen, die Sicherheit und Leistung von Unternehmensnetzwerken zu verbessern, und welche Tools und Technologien werden typischerweise für die Implementierung von Netzwerküberwachung eingesetzt?
Netzwerküberwachung kann dazu beitragen, die Sicherheit von Unternehmensnetzwerken zu verbessern, indem sie verdächtige Aktivitäten und Angriffe frühzeitig erkennt und darauf reagiert. Durch die Überwachung der Netzwerkperformance können Engpässe und Probleme identifiziert und behoben werden, um die Leistung des Netzwerks zu optimieren. Typische Tools und Technologien für die Implementierung von Netzwerküberwachung umfassen Netzwerk-Monitoring-Software, Paket-Sniffer, Intrusion Detection Systems (IDS) und Intrusion Prevention Systems (IPS). Diese Tools ermöglichen die Echtzeitüberwachung des Netzwerkverkehrs, die Analyse von Protokolldaten und die Erkennung von Anomalien, um die Sicherheit und Leistung des Unternehmensnetzwerks zu verbess **
-
Wie kann Netzwerküberwachung dazu beitragen, die Sicherheit und Leistung von Unternehmensnetzwerken zu verbessern, und welche Tools und Technologien werden typischerweise für die Implementierung von Netzwerküberwachung eingesetzt?
Netzwerküberwachung kann dazu beitragen, die Sicherheit von Unternehmensnetzwerken zu verbessern, indem sie verdächtige Aktivitäten und Angriffe frühzeitig erkennt und darauf reagiert. Durch die Überwachung der Netzwerkperformance können Engpässe und Probleme identifiziert und behoben werden, um die Leistung des Netzwerks zu optimieren. Typische Tools und Technologien für die Implementierung von Netzwerküberwachung umfassen Netzwerk-Monitoring-Software, Paket-Sniffer, Intrusion Detection Systems (IDS) und Intrusion Prevention Systems (IPS). Diese Tools ermöglichen es, den Datenverkehr im Netzwerk zu analysieren, verdächtige Aktivitäten zu erkennen und Sicherheitsmaßnahmen zu ergreifen, um das Netzwerk zu schützen und die Leistung zu verbessern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.