Domain netzabsicherung.de kaufen?
Wir ziehen mit dem Projekt
netzabsicherung.de um.
Sind Sie am Kauf der Domain
netzabsicherung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain netzabsicherung.de kaufen?
Was ist Ethical Hacking?
Ethical Hacking ist eine legale und autorisierte Methode, bei der Sicherheitsexperten Schwachstellen in Computersystemen aufdecken, um diese zu verbessern. Im Gegensatz zum illegalen Hacking zielt Ethical Hacking darauf ab, die Sicherheit von Systemen zu stärken und vor potenziellen Angriffen zu schützen. Ethical Hacker arbeiten im Auftrag von Unternehmen oder Organisationen, um Sicherheitslücken zu identifizieren und zu beheben, bevor sie von böswilligen Hackern ausgenutzt werden können. Durch regelmäßige Sicherheitstests und Penetrationstests tragen Ethical Hacker dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten. **
Was bedeutet Ethical Hacking genau?
Ethical Hacking bezieht sich auf das legale und autorisierte Vorgehen, bei dem Sicherheitsexperten Computersysteme auf Schwachstellen testen, um potenzielle Sicherheitslücken aufzudecken. Das Ziel des Ethical Hacking ist es, die Sicherheit von Systemen zu verbessern, indem Schwachstellen identifiziert und behoben werden, bevor sie von böswilligen Hackern ausgenutzt werden können. Ethical Hacker arbeiten im Auftrag von Unternehmen oder Organisationen, um deren Systeme zu schützen und Sicherheitsrisiken zu minimieren. Es ist wichtig zu betonen, dass Ethical Hacker nur mit ausdrücklicher Genehmigung und im Rahmen gesetzlicher Vorgaben handeln. **
Ähnliche Suchbegriffe für Ethical
Top-Angebote
Produkte zum Begriff Ethical:
-
Hornetsecurity Spam and Malware Protection Add-onHornetsecurity Spam und Malware Protection – cloudbasierter Spamfilter für Unternehmen Mit Hornetsecurity Spam und Malware Protection filtern Sie Spam, Phishing und Schadsoftware aus Ihrem E-Mail-Verkehr, bevor die Nachrichten Ihren Mailserver erreichen. Das Add-on richtet sich an Unternehmen jeder Größe, die ihre Postfächer ohne eigene Filter-Infrastruktur zuverlässig schützen möchten. Als Baustein der E-Mail-Sicherheitslösungen von Hornetsecurity läuft der Dienst vollständig in der Cloud und ist in wenigen Schritten eingerichtet. Hinweis: Für die Nutzung dieses Add-ons ist Hornetsecurity 365 Total Protection erforderlich. In der Edition 365 TP Compliance & Awareness ist es bereits enthalten. Schnellnavigation Funktionen Einsatzbereiche Vergleich Lieferung Lizenz & Vertrauen Technische Details FAQ Spamfilter und Malwareschutz: Funktionen und Vorteile Der Filter arbeitet mehrstufig und entscheidet für jede Nachricht, ob sie zugestellt, in Quarantäne verschoben oder direkt abgelehnt wird. Laut Hersteller liegt die Erkennungsrate bei 99,9 % für Spam und 99,99 % für Viren. Neben klassischen Filterregeln kommen KI-gestützte Verfahren zum Einsatz, etwa bei der automatischen Kategorisierung eingehender E-Mails – ähnlich wie moderne KI-Tools im Büroalltag Routineaufgaben übernehmen. Für Sie bedeutet das: weniger Ablenkung im Postfach und ein deutlich geringeres Risiko durch Schadsoftware. Weniger Aufwand im Postfach Ein Großteil des Spams wird schon vor der Quarantäne abgewiesen. Ihre Mitarbeitenden sehen nur noch relevante Nachrichten. Selbstfreigabe statt Ticket Über den Quarantänebericht geben Nutzer fälschlich aussortierte E-Mails mit einem Klick frei, ohne die IT einzubinden. Transparenz für Admins Das Live-Tracking zeigt den gesamten Mailfluss in Echtzeit. Zustellprobleme lassen sich so in Sekunden nachvollziehen. Regeln für Anhänge und Inhalte Inhalts- und Compliance-Filter setzen Unternehmensrichtlinien automatisch um, etwa für bestimmte Dateitypen oder Größenlimits. Schutz auch im Ausgang Die Ausgangsfilterung verhindert, dass infizierte Nachrichten Ihr Unternehmen verlassen, und schützt so die Reputation Ihrer Domain. Keine verlorenen E-Mails Fällt Ihr Mailserver aus, werden eingehende Nachrichten bis zu sieben Tage zwischengespeichert und danach zugestellt. Der Filter prüft alle E-Mails, bevor sie ein Postfach erreichen. Dateien, die über Downloads oder USB-Sticks auf einen Rechner gelangen, erfasst er dagegen nicht. Deshalb ergänzt ein Virenschutz für Endgeräte den E-Mail-Schutz direkt am Arbeitsplatz. Für wen eignet sich der Hornetsecurity Spamfilter? Da keine Hardware und keine lokale Software nötig sind, eignet sich das Add-on besonders für Organisationen, die E-Mail-Sicherheit auslagern möchten. Lizenziert wird nutzerbasiert, sodass Sie die Anzahl an Ihre Belegschaft anpassen können. Kleine und mittlere Unternehmen Professioneller Schutz ohne eigene Sicherheitsabteilung, zentral über ein Control Panel verwaltet. Unternehmen mit mehreren Standorten Erweitertes Routing verteilt E-Mails einer Domain automatisch auf unterschiedliche Mailserver. Kanzleien, Praxen und Behörden Compliance-Filter und Audit-Logs unterstützen dabei, interne Vorgaben nachvollziehbar einzuhalten. Ein Spamfilter schützt den Posteingang, sichert aber keine Daten. Gerade bei Ransomware-Angriffen über andere Wege entscheidet ein aktuelles Backup mit einer passenden Software für Datensicherung darüber, wie schnell Ihr Betrieb wieder läuft. Hornetsecurity Spam und Malware Protection im Vergleich: enthalten oder ergänzbar? Der Filter bildet die Basis Ihrer E-Mail-Sicherheit. Die Übersicht zeigt, welche Bereiche er abdeckt und wo weitere Erweiterungen ansetzen. Schutzbereich Spam und Malware Protection Passende Erweiterung Spam, Phishing & bekannte Malware Enthalten, mehrstufige Filterung Nicht erforderlich Anhang- und Inhaltsregeln Enthalten über Content Control und Compliance-Filter Nicht erforderlich Neuartige Malware & gezielte Angriffe Grundschutz Advanced Threat Protection mit Sandbox und Link-Prüfung Vertrauliche Inhalte Nicht Bestandteil Email Encryption mit S/MIME und PGP Verdächtige E-Mails bewerten Quarantäne und Spam-Bericht AI Email Security Analyst Zugriffsrechte in Microsoft 365 Nicht Bestandteil 365 Permission Manager Add-on Lieferung und Freischaltung: So geht es nach dem Kauf weiter Da es sich um einen Cloud-Dienst handelt, gibt es keinen Download und keinen klassischen Produktschlüssel. Der Ablauf ist trotzdem übersichtlich: 1. Bestellung Sie wählen die benötigte Nutzeranzahl und erhalten eine Bestellbestätigung per E-Mail. 2. Bereitstellung Die Informationen zur Freischaltung für Ihren Mandanten erhalten Sie ebenfalls per E-Mail. 3. Einrichtung Domain im Control Panel anlegen und Grundeinstellungen festlegen. 4. Aktivierung MX-Einträge umstellen, danach läuft der E-Mail-Verkehr über den Filter. Hornetsecurity Spam und Malware Protection sicher kaufen Herstellerlizenz im Abo Das Add-on i...26,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz (03-SSC-1925)SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz38,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Florian, Dalwigk: Ethical HackingEthical Hacking , Du bist neugierig auf das Thema Hacking und willst verstehen, wie es funktioniert? Dann ist das Buch "Ethical Hacking" von Florian Dalwigk genau das Richtige für dich! Als erfolgreicher YouTuber mit über 90.000 Abonnenten und Autor des Bestsellers "Python für Einsteiger" weiß Florian Dalwigk, wie man komplexe Themen einfach und anschaulich erklärt. In diesem interaktiven Buch lernst du alles Wichtige übers Hacking, Penetration Testing und Kali Linux. Du lernst, wie man wichtige Pentesting-Werkzeuge wie nmap, hydra, sqlmap, fcrackzip, exiftool und hashcat einsetzt und bekommst eine Einführung in die Netzwerktechnik und Kryptographie. Doch Ethical Hacking ist mehr als nur Werkzeuge und Techniken. Florian Dalwigk legt großen Wert darauf, dass Verständnis und Praxis Hand in Hand gehen. Denn nur wer versteht, was er tut, kann wirklich erfolgreich sein. Du erfährst, wie verschiedene Verschlüsselungstechniken funktionieren und wie du deine eigene Sicherheit verbessern kannst. Ideal für Einsteiger: Dank vieler Schritt-für-Schritt-Anleitungen Einzigartiger Ansatz: Du lernst, wichtige Pentesting-Werkzeuge in Python selbst zu programmieren. Interaktives Lernvergnügen: Mit vielen Challenges und Aufgaben kannst du das gelernte Wissen in der Praxis anwenden. Praxisnah: Dank vieler Übungen kannst du das Wissen sofort anwenden und hast extrem schnellen Lernerfolg. Community-Feedback: Dieses Buch ist das langersehnte Werk, das sich Florians Community gewünscht hat. Zögere nicht länger und werde zum Ethical-Hacker! Bestell jetzt das Buch und entdecke die spannende Welt des Hackings. , Sonstige > Werkstattbedarf , Erscheinungsjahr: 202404, Produktform: Kartoniert, Autoren: Florian, Dalwigk, Seitenzahl/Blattzahl: 572, Keyword: buch für informatiker; cyber security; cybersecurity; edv; edv buch; hacken lernen; hacker buch; hacking; hacking & security; hacking buch; hacking lernen; informatik buch; informatiker; kali linux; penetration testing; programmieren; programmierer bücher; prorgammieren lernen; python; python lernen, Fachschema: Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Informatik, Fachkategorie: Angewandte Informatik~Informatik, Warengruppe: HC/Informatik/EDV/Sonstiges, Fachkategorie: Computerkriminalität, Hacking, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Eulogia Verlags GmbH, Verlag: Eulogia Verlags GmbH, Verlag: Eulogia Verlags GmbH, Länge: 209, Breite: 147, Höhe: 36, Gewicht: 808, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,19,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie viel verdient ein Ethical Hacker?
Ein Ethical Hacker verdient in der Regel ein Gehalt zwischen 50.000 und 100.000 Euro pro Jahr, abhängig von Erfahrung, Qualifikationen und dem Arbeitgeber. In einigen Fällen können erfahrene Ethical Hacker sogar noch mehr verdienen, insbesondere wenn sie in leitenden Positionen oder bei großen Unternehmen tätig sind. Es ist jedoch wichtig zu beachten, dass die Gehälter je nach Land und Branche variieren können. **
-
Was macht einen ethical hacking-Angriff zu einem Grenzfall?
Ein ethical hacking-Angriff wird zu einem Grenzfall, wenn die Grenzen zwischen legalen und illegalen Handlungen verschwimmen. Dies kann passieren, wenn der Hacker unerlaubt in Systeme eindringt, um Sicherheitslücken aufzudecken, ohne die Zustimmung des Eigentümers einzuholen. Zudem kann ein ethical hacking-Angriff zu einem Grenzfall werden, wenn die Aktionen des Hackers Schäden verursachen oder gegen geltendes Recht verstoßen. **
-
Wie wird man ein Penetration Tester und Ethical Hacker?
Um ein Penetration Tester und Ethical Hacker zu werden, ist es wichtig, ein fundiertes Verständnis von Netzwerken, Betriebssystemen und Programmiersprachen zu haben. Es gibt verschiedene Zertifizierungen wie die Certified Ethical Hacker (CEH) oder Offensive Security Certified Professional (OSCP), die helfen können, das erforderliche Wissen und die Fähigkeiten zu erwerben. Es ist auch wichtig, praktische Erfahrungen zu sammeln, indem man an Capture-the-Flag-Wettbewerben teilnimmt oder Bug-Bounty-Programme nutzt, um Schwachstellen in Systemen zu finden und zu melden. **
-
Wie kann man sicherstellen, dass Filesharing legal und ethical ist?
1. Durch die Nutzung von legalen und lizenzierten Plattformen für den Austausch von Dateien. 2. Durch das Einhalten von Urheberrechten und Nutzungsbedingungen. 3. Durch den respektvollen Umgang mit den Werken anderer und die Vermeidung von illegalen Downloads. **


Wie lautet die richtige Grammatik für die Frage "Ethical Hacking Ausbildung?"
Die richtige Grammatik für die Frage "Ethical Hacking Ausbildung?" wäre "Gibt es eine Ethical Hacking Ausbildung?" oder "Wo kann man eine Ethical Hacking Ausbildung machen?" **
Kann man durch ein Ingenieurinformatik-Studium ein Ethical White Hacker werden?
Ein Ingenieurinformatik-Studium kann eine gute Grundlage für eine Karriere als Ethical White Hacker bieten. Während des Studiums können Kenntnisse in Bereichen wie Netzwerksicherheit, Kryptographie und Programmierung erworben werden, die für das Ethical Hacking wichtig sind. Es ist jedoch auch wichtig, zusätzliche spezialisierte Schulungen und Zertifizierungen zu absolvieren, um die erforderlichen Fähigkeiten und Kenntnisse für eine Karriere als Ethical White Hacker zu erlangen. **
Top-Angebote
Produkte zum Begriff Ethical:
-
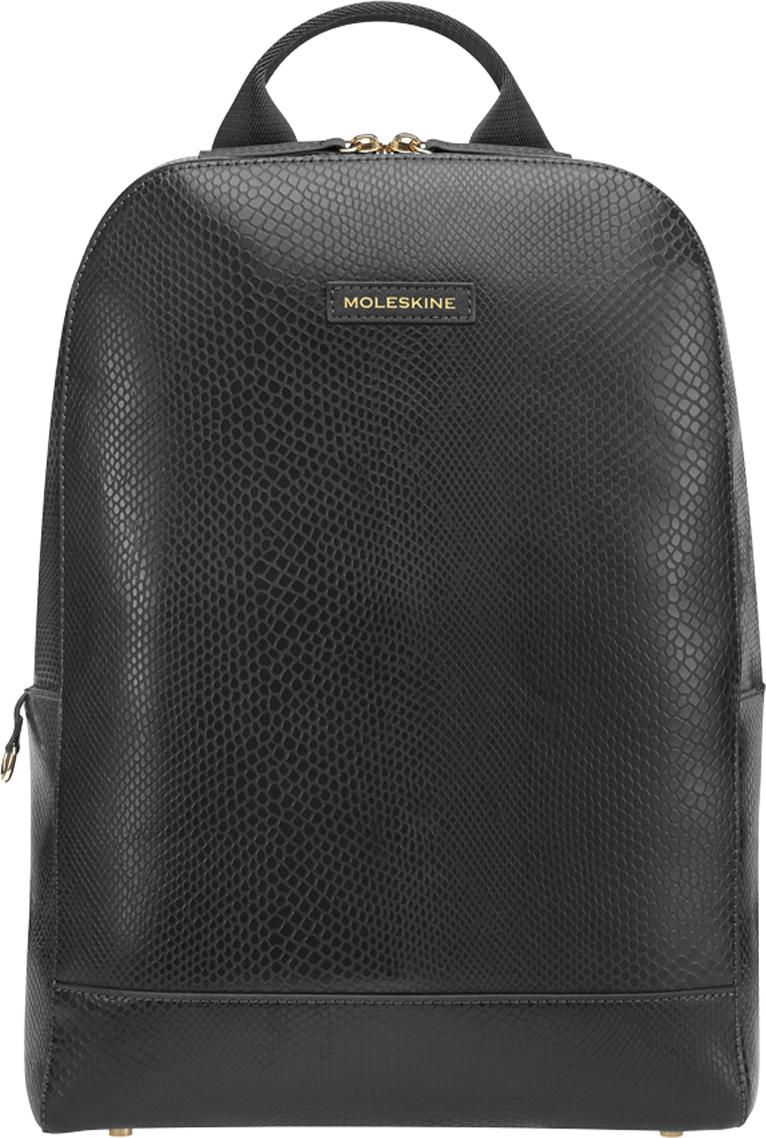
Moleskine Precious & Ethical Rucksack SchwarzEntdecken Sie einen n Rucksack mit außergewöhnlicher Design und Handwerkskunst bis ins Detail. Sein taktiles Außenmaterial Außenschicht wird von VEGEA hergestellt, einem innovativen Unternehmen, das das organische Abfälle aus der italienischen Weinindustrie in neue neue Materialien umwandelt*. Dieser Rucksack enthält einen faltbaren Staubbeutel mit eigenem Ordnungsfach. Außerdem eine Reißverschlusstasche aus demselben Material wie der Rucksack Material des Rucksacks gefertigt ist, und eine dritte Netztasche, in der Sachen zu verstauen. Im Inneren befindet sich ein Schlüsselanhänger an einem langen Band, damit Sie Ihre Schlüssel immer sofort finden und benutzen können, ohne sie ohne sie aus der Tasche zu nehmen. Verstellbare Schultergurte und ein atmungsaktives Netzgewebe am Rücken sorgen für zusätzlichen Tragekomfort unterwegs, ein Gepäckgurt sichert den Rucksack am Koffer auf längeren Reisen Externe Merkmale - Rucksack aus Material mit Python-Effekt (die Außenseite besteht aus 100% V364,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Obix blanc Schaumwein Alkoholfrei Alkoholfrei - Adix Ethical Wine - 0.75LDie Idee zu Obix entstand 2016, als Annick – Abenteurerin, Überraschungspaket und Genussmensch – allein mit dem Fahrrad von Brüssel bis ins toskanische Lucca unterwegs war. Auf dieser Reise wurde ihr klar: Es braucht mehr spannende Alternativen, mit wenig oder ganz ohne Alkohol. Heute präsentiert sie eine neue Produktlinie, die genau das lebt: hochwertige Getränke, die wirklich allen Freude machen. Obix ist ihre neueste Kreation – ein spritziger Weißer aus italienischen Trauben, nur ganz leicht fermentiert. Genau so, dass feine Perlen entstehen, aber kein Alkohol. Das Ergebnis kann sich sehen (und schmecken!) lassen: nicht pasteurisiert, ohne Zuckerzusatz, ohne Zusatzstoffe oder Konservierungsmittel. Einfach die puren, authentischen Aromen frisch gepresster Trauben – in seiner natürlich prickelnden Form.9,80 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
Hornetsecurity Spam and Malware Protection Add-onHornetsecurity Spam und Malware Protection – cloudbasierter Spamfilter für Unternehmen Mit Hornetsecurity Spam und Malware Protection filtern Sie Spam, Phishing und Schadsoftware aus Ihrem E-Mail-Verkehr, bevor die Nachrichten Ihren Mailserver erreichen. Das Add-on richtet sich an Unternehmen jeder Größe, die ihre Postfächer ohne eigene Filter-Infrastruktur zuverlässig schützen möchten. Als Baustein der E-Mail-Sicherheitslösungen von Hornetsecurity läuft der Dienst vollständig in der Cloud und ist in wenigen Schritten eingerichtet. Hinweis: Für die Nutzung dieses Add-ons ist Hornetsecurity 365 Total Protection erforderlich. In der Edition 365 TP Compliance & Awareness ist es bereits enthalten. Schnellnavigation Funktionen Einsatzbereiche Vergleich Lieferung Lizenz & Vertrauen Technische Details FAQ Spamfilter und Malwareschutz: Funktionen und Vorteile Der Filter arbeitet mehrstufig und entscheidet für jede Nachricht, ob sie zugestellt, in Quarantäne verschoben oder direkt abgelehnt wird. Laut Hersteller liegt die Erkennungsrate bei 99,9 % für Spam und 99,99 % für Viren. Neben klassischen Filterregeln kommen KI-gestützte Verfahren zum Einsatz, etwa bei der automatischen Kategorisierung eingehender E-Mails – ähnlich wie moderne KI-Tools im Büroalltag Routineaufgaben übernehmen. Für Sie bedeutet das: weniger Ablenkung im Postfach und ein deutlich geringeres Risiko durch Schadsoftware. Weniger Aufwand im Postfach Ein Großteil des Spams wird schon vor der Quarantäne abgewiesen. Ihre Mitarbeitenden sehen nur noch relevante Nachrichten. Selbstfreigabe statt Ticket Über den Quarantänebericht geben Nutzer fälschlich aussortierte E-Mails mit einem Klick frei, ohne die IT einzubinden. Transparenz für Admins Das Live-Tracking zeigt den gesamten Mailfluss in Echtzeit. Zustellprobleme lassen sich so in Sekunden nachvollziehen. Regeln für Anhänge und Inhalte Inhalts- und Compliance-Filter setzen Unternehmensrichtlinien automatisch um, etwa für bestimmte Dateitypen oder Größenlimits. Schutz auch im Ausgang Die Ausgangsfilterung verhindert, dass infizierte Nachrichten Ihr Unternehmen verlassen, und schützt so die Reputation Ihrer Domain. Keine verlorenen E-Mails Fällt Ihr Mailserver aus, werden eingehende Nachrichten bis zu sieben Tage zwischengespeichert und danach zugestellt. Der Filter prüft alle E-Mails, bevor sie ein Postfach erreichen. Dateien, die über Downloads oder USB-Sticks auf einen Rechner gelangen, erfasst er dagegen nicht. Deshalb ergänzt ein Virenschutz für Endgeräte den E-Mail-Schutz direkt am Arbeitsplatz. Für wen eignet sich der Hornetsecurity Spamfilter? Da keine Hardware und keine lokale Software nötig sind, eignet sich das Add-on besonders für Organisationen, die E-Mail-Sicherheit auslagern möchten. Lizenziert wird nutzerbasiert, sodass Sie die Anzahl an Ihre Belegschaft anpassen können. Kleine und mittlere Unternehmen Professioneller Schutz ohne eigene Sicherheitsabteilung, zentral über ein Control Panel verwaltet. Unternehmen mit mehreren Standorten Erweitertes Routing verteilt E-Mails einer Domain automatisch auf unterschiedliche Mailserver. Kanzleien, Praxen und Behörden Compliance-Filter und Audit-Logs unterstützen dabei, interne Vorgaben nachvollziehbar einzuhalten. Ein Spamfilter schützt den Posteingang, sichert aber keine Daten. Gerade bei Ransomware-Angriffen über andere Wege entscheidet ein aktuelles Backup mit einer passenden Software für Datensicherung darüber, wie schnell Ihr Betrieb wieder läuft. Hornetsecurity Spam und Malware Protection im Vergleich: enthalten oder ergänzbar? Der Filter bildet die Basis Ihrer E-Mail-Sicherheit. Die Übersicht zeigt, welche Bereiche er abdeckt und wo weitere Erweiterungen ansetzen. Schutzbereich Spam und Malware Protection Passende Erweiterung Spam, Phishing & bekannte Malware Enthalten, mehrstufige Filterung Nicht erforderlich Anhang- und Inhaltsregeln Enthalten über Content Control und Compliance-Filter Nicht erforderlich Neuartige Malware & gezielte Angriffe Grundschutz Advanced Threat Protection mit Sandbox und Link-Prüfung Vertrauliche Inhalte Nicht Bestandteil Email Encryption mit S/MIME und PGP Verdächtige E-Mails bewerten Quarantäne und Spam-Bericht AI Email Security Analyst Zugriffsrechte in Microsoft 365 Nicht Bestandteil 365 Permission Manager Add-on Lieferung und Freischaltung: So geht es nach dem Kauf weiter Da es sich um einen Cloud-Dienst handelt, gibt es keinen Download und keinen klassischen Produktschlüssel. Der Ablauf ist trotzdem übersichtlich: 1. Bestellung Sie wählen die benötigte Nutzeranzahl und erhalten eine Bestellbestätigung per E-Mail. 2. Bereitstellung Die Informationen zur Freischaltung für Ihren Mandanten erhalten Sie ebenfalls per E-Mail. 3. Einrichtung Domain im Control Panel anlegen und Grundeinstellungen festlegen. 4. Aktivierung MX-Einträge umstellen, danach läuft der E-Mail-Verkehr über den Filter. Hornetsecurity Spam und Malware Protection sicher kaufen Herstellerlizenz im Abo Das Add-on i...26,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz (03-SSC-1925)SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz38,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist Ethical Hacking?
Ethical Hacking ist eine legale und autorisierte Methode, bei der Sicherheitsexperten Schwachstellen in Computersystemen aufdecken, um diese zu verbessern. Im Gegensatz zum illegalen Hacking zielt Ethical Hacking darauf ab, die Sicherheit von Systemen zu stärken und vor potenziellen Angriffen zu schützen. Ethical Hacker arbeiten im Auftrag von Unternehmen oder Organisationen, um Sicherheitslücken zu identifizieren und zu beheben, bevor sie von böswilligen Hackern ausgenutzt werden können. Durch regelmäßige Sicherheitstests und Penetrationstests tragen Ethical Hacker dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten. **
-
Was bedeutet Ethical Hacking genau?
Ethical Hacking bezieht sich auf das legale und autorisierte Vorgehen, bei dem Sicherheitsexperten Computersysteme auf Schwachstellen testen, um potenzielle Sicherheitslücken aufzudecken. Das Ziel des Ethical Hacking ist es, die Sicherheit von Systemen zu verbessern, indem Schwachstellen identifiziert und behoben werden, bevor sie von böswilligen Hackern ausgenutzt werden können. Ethical Hacker arbeiten im Auftrag von Unternehmen oder Organisationen, um deren Systeme zu schützen und Sicherheitsrisiken zu minimieren. Es ist wichtig zu betonen, dass Ethical Hacker nur mit ausdrücklicher Genehmigung und im Rahmen gesetzlicher Vorgaben handeln. **
-
Wie viel verdient ein Ethical Hacker?
Ein Ethical Hacker verdient in der Regel ein Gehalt zwischen 50.000 und 100.000 Euro pro Jahr, abhängig von Erfahrung, Qualifikationen und dem Arbeitgeber. In einigen Fällen können erfahrene Ethical Hacker sogar noch mehr verdienen, insbesondere wenn sie in leitenden Positionen oder bei großen Unternehmen tätig sind. Es ist jedoch wichtig zu beachten, dass die Gehälter je nach Land und Branche variieren können. **
-
Was macht einen ethical hacking-Angriff zu einem Grenzfall?
Ein ethical hacking-Angriff wird zu einem Grenzfall, wenn die Grenzen zwischen legalen und illegalen Handlungen verschwimmen. Dies kann passieren, wenn der Hacker unerlaubt in Systeme eindringt, um Sicherheitslücken aufzudecken, ohne die Zustimmung des Eigentümers einzuholen. Zudem kann ein ethical hacking-Angriff zu einem Grenzfall werden, wenn die Aktionen des Hackers Schäden verursachen oder gegen geltendes Recht verstoßen. **
Ähnliche Suchbegriffe für Ethical
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Florian, Dalwigk: Ethical HackingEthical Hacking , Du bist neugierig auf das Thema Hacking und willst verstehen, wie es funktioniert? Dann ist das Buch "Ethical Hacking" von Florian Dalwigk genau das Richtige für dich! Als erfolgreicher YouTuber mit über 90.000 Abonnenten und Autor des Bestsellers "Python für Einsteiger" weiß Florian Dalwigk, wie man komplexe Themen einfach und anschaulich erklärt. In diesem interaktiven Buch lernst du alles Wichtige übers Hacking, Penetration Testing und Kali Linux. Du lernst, wie man wichtige Pentesting-Werkzeuge wie nmap, hydra, sqlmap, fcrackzip, exiftool und hashcat einsetzt und bekommst eine Einführung in die Netzwerktechnik und Kryptographie. Doch Ethical Hacking ist mehr als nur Werkzeuge und Techniken. Florian Dalwigk legt großen Wert darauf, dass Verständnis und Praxis Hand in Hand gehen. Denn nur wer versteht, was er tut, kann wirklich erfolgreich sein. Du erfährst, wie verschiedene Verschlüsselungstechniken funktionieren und wie du deine eigene Sicherheit verbessern kannst. Ideal für Einsteiger: Dank vieler Schritt-für-Schritt-Anleitungen Einzigartiger Ansatz: Du lernst, wichtige Pentesting-Werkzeuge in Python selbst zu programmieren. Interaktives Lernvergnügen: Mit vielen Challenges und Aufgaben kannst du das gelernte Wissen in der Praxis anwenden. Praxisnah: Dank vieler Übungen kannst du das Wissen sofort anwenden und hast extrem schnellen Lernerfolg. Community-Feedback: Dieses Buch ist das langersehnte Werk, das sich Florians Community gewünscht hat. Zögere nicht länger und werde zum Ethical-Hacker! Bestell jetzt das Buch und entdecke die spannende Welt des Hackings. , Sonstige > Werkstattbedarf , Erscheinungsjahr: 202404, Produktform: Kartoniert, Autoren: Florian, Dalwigk, Seitenzahl/Blattzahl: 572, Keyword: buch für informatiker; cyber security; cybersecurity; edv; edv buch; hacken lernen; hacker buch; hacking; hacking & security; hacking buch; hacking lernen; informatik buch; informatiker; kali linux; penetration testing; programmieren; programmierer bücher; prorgammieren lernen; python; python lernen, Fachschema: Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Informatik, Fachkategorie: Angewandte Informatik~Informatik, Warengruppe: HC/Informatik/EDV/Sonstiges, Fachkategorie: Computerkriminalität, Hacking, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Eulogia Verlags GmbH, Verlag: Eulogia Verlags GmbH, Verlag: Eulogia Verlags GmbH, Länge: 209, Breite: 147, Höhe: 36, Gewicht: 808, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,19,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Graham, Daniel G.: Ethical HackingEthical Hacking , A Hands-on Introduction to Breaking In , > , Erscheinungsjahr: 20211102, Produktform: Kartoniert, Autoren: Graham, Daniel G., Themenüberschrift: COMPUTERS / Security / Networking, Keyword: nerd gifts for men;programmer gifts;computer programmer gifts;geeky gifts;tech gifts;gifts for nerds;geek gifts;gifts for geeks;social engineering;network attacks;pentesting;ethical hacker;ethical hacking;networking;technology;security;hacking;coding;computers;privacy;hackers;computer;code;computer programming;python;python programming;clean code;cyber security;tech;cybersecurity;penetration testing;computer networking;network security;computer books;coding for beginners;python for beginners, Fachschema: Englische Bücher / Naturwissenschaften~Hacker (EDV)~Internet / Politik, Gesellschaft~Programmiersprachen~EDV / Theorie / Sicherheit~Datensicherheit / Netz~Datenschutz, Fachkategorie: Programmier- und Skriptsprachen, allgemein~Netzwerksicherheit~Datenschutz, Imprint-Titels: No Starch Press, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 233, Breite: 176, Höhe: 23, Gewicht: 736, Produktform: Kartoniert, Genre: Importe,37,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie wird man ein Penetration Tester und Ethical Hacker?
Um ein Penetration Tester und Ethical Hacker zu werden, ist es wichtig, ein fundiertes Verständnis von Netzwerken, Betriebssystemen und Programmiersprachen zu haben. Es gibt verschiedene Zertifizierungen wie die Certified Ethical Hacker (CEH) oder Offensive Security Certified Professional (OSCP), die helfen können, das erforderliche Wissen und die Fähigkeiten zu erwerben. Es ist auch wichtig, praktische Erfahrungen zu sammeln, indem man an Capture-the-Flag-Wettbewerben teilnimmt oder Bug-Bounty-Programme nutzt, um Schwachstellen in Systemen zu finden und zu melden. **
-
Wie kann man sicherstellen, dass Filesharing legal und ethical ist?
1. Durch die Nutzung von legalen und lizenzierten Plattformen für den Austausch von Dateien. 2. Durch das Einhalten von Urheberrechten und Nutzungsbedingungen. 3. Durch den respektvollen Umgang mit den Werken anderer und die Vermeidung von illegalen Downloads. **
-
Wie lautet die richtige Grammatik für die Frage "Ethical Hacking Ausbildung?"
Die richtige Grammatik für die Frage "Ethical Hacking Ausbildung?" wäre "Gibt es eine Ethical Hacking Ausbildung?" oder "Wo kann man eine Ethical Hacking Ausbildung machen?" **
-
Kann man durch ein Ingenieurinformatik-Studium ein Ethical White Hacker werden?
Ein Ingenieurinformatik-Studium kann eine gute Grundlage für eine Karriere als Ethical White Hacker bieten. Während des Studiums können Kenntnisse in Bereichen wie Netzwerksicherheit, Kryptographie und Programmierung erworben werden, die für das Ethical Hacking wichtig sind. Es ist jedoch auch wichtig, zusätzliche spezialisierte Schulungen und Zertifizierungen zu absolvieren, um die erforderlichen Fähigkeiten und Kenntnisse für eine Karriere als Ethical White Hacker zu erlangen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.