Domain netzabsicherung.de kaufen?
Wir ziehen mit dem Projekt
netzabsicherung.de um.
Sind Sie am Kauf der Domain
netzabsicherung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain netzabsicherung.de kaufen?
Warum behindern Menschen Rettungseinsätze?
Menschen können Rettungseinsätze aus verschiedenen Gründen behindern. Manche Menschen sind möglicherweise nicht ausreichend informiert oder haben nicht das Wissen, wie sie sich in einer Notsituation verhalten sollen. Andere können aus Angst oder Panik handeln und dadurch den Rettungseinsatz erschweren. Es gibt auch Fälle, in denen Menschen absichtlich Rettungskräfte behindern, aus Gründen wie Aggression, Unverständnis oder dem Wunsch nach Aufmerksamkeit. **
Wie werden Rettungseinsätze koordiniert und durchgeführt?
Rettungseinsätze werden in der Regel von einer Leitstelle koordiniert, die Notrufe entgegennimmt und die Einsatzkräfte alarmiert. Die Einsatzkräfte werden je nach Art des Notfalls und der benötigten Hilfe entsandt, um die Situation vor Ort zu bewältigen. Die Koordination und Durchführung der Rettungseinsätze erfolgt unter Berücksichtigung von Prioritäten, Einsatzplänen und der Kommunikation zwischen den beteiligten Rettungskräften. **

Ähnliche Suchbegriffe für Rettungseinsätze
Top-Angebote
Produkte zum Begriff Rettungseinsätze:
-
Hornetsecurity Spam and Malware Protection Add-onHornetsecurity Spam und Malware Protection – cloudbasierter Spamfilter für Unternehmen Mit Hornetsecurity Spam und Malware Protection filtern Sie Spam, Phishing und Schadsoftware aus Ihrem E-Mail-Verkehr, bevor die Nachrichten Ihren Mailserver erreichen. Das Add-on richtet sich an Unternehmen jeder Größe, die ihre Postfächer ohne eigene Filter-Infrastruktur zuverlässig schützen möchten. Als Baustein der E-Mail-Sicherheitslösungen von Hornetsecurity läuft der Dienst vollständig in der Cloud und ist in wenigen Schritten eingerichtet. Hinweis: Für die Nutzung dieses Add-ons ist Hornetsecurity 365 Total Protection erforderlich. In der Edition 365 TP Compliance & Awareness ist es bereits enthalten. Schnellnavigation Funktionen Einsatzbereiche Vergleich Lieferung Lizenz & Vertrauen Technische Details FAQ Spamfilter und Malwareschutz: Funktionen und Vorteile Der Filter arbeitet mehrstufig und entscheidet für jede Nachricht, ob sie zugestellt, in Quarantäne verschoben oder direkt abgelehnt wird. Laut Hersteller liegt die Erkennungsrate bei 99,9 % für Spam und 99,99 % für Viren. Neben klassischen Filterregeln kommen KI-gestützte Verfahren zum Einsatz, etwa bei der automatischen Kategorisierung eingehender E-Mails – ähnlich wie moderne KI-Tools im Büroalltag Routineaufgaben übernehmen. Für Sie bedeutet das: weniger Ablenkung im Postfach und ein deutlich geringeres Risiko durch Schadsoftware. Weniger Aufwand im Postfach Ein Großteil des Spams wird schon vor der Quarantäne abgewiesen. Ihre Mitarbeitenden sehen nur noch relevante Nachrichten. Selbstfreigabe statt Ticket Über den Quarantänebericht geben Nutzer fälschlich aussortierte E-Mails mit einem Klick frei, ohne die IT einzubinden. Transparenz für Admins Das Live-Tracking zeigt den gesamten Mailfluss in Echtzeit. Zustellprobleme lassen sich so in Sekunden nachvollziehen. Regeln für Anhänge und Inhalte Inhalts- und Compliance-Filter setzen Unternehmensrichtlinien automatisch um, etwa für bestimmte Dateitypen oder Größenlimits. Schutz auch im Ausgang Die Ausgangsfilterung verhindert, dass infizierte Nachrichten Ihr Unternehmen verlassen, und schützt so die Reputation Ihrer Domain. Keine verlorenen E-Mails Fällt Ihr Mailserver aus, werden eingehende Nachrichten bis zu sieben Tage zwischengespeichert und danach zugestellt. Der Filter prüft alle E-Mails, bevor sie ein Postfach erreichen. Dateien, die über Downloads oder USB-Sticks auf einen Rechner gelangen, erfasst er dagegen nicht. Deshalb ergänzt ein Virenschutz für Endgeräte den E-Mail-Schutz direkt am Arbeitsplatz. Für wen eignet sich der Hornetsecurity Spamfilter? Da keine Hardware und keine lokale Software nötig sind, eignet sich das Add-on besonders für Organisationen, die E-Mail-Sicherheit auslagern möchten. Lizenziert wird nutzerbasiert, sodass Sie die Anzahl an Ihre Belegschaft anpassen können. Kleine und mittlere Unternehmen Professioneller Schutz ohne eigene Sicherheitsabteilung, zentral über ein Control Panel verwaltet. Unternehmen mit mehreren Standorten Erweitertes Routing verteilt E-Mails einer Domain automatisch auf unterschiedliche Mailserver. Kanzleien, Praxen und Behörden Compliance-Filter und Audit-Logs unterstützen dabei, interne Vorgaben nachvollziehbar einzuhalten. Ein Spamfilter schützt den Posteingang, sichert aber keine Daten. Gerade bei Ransomware-Angriffen über andere Wege entscheidet ein aktuelles Backup mit einer passenden Software für Datensicherung darüber, wie schnell Ihr Betrieb wieder läuft. Hornetsecurity Spam und Malware Protection im Vergleich: enthalten oder ergänzbar? Der Filter bildet die Basis Ihrer E-Mail-Sicherheit. Die Übersicht zeigt, welche Bereiche er abdeckt und wo weitere Erweiterungen ansetzen. Schutzbereich Spam und Malware Protection Passende Erweiterung Spam, Phishing & bekannte Malware Enthalten, mehrstufige Filterung Nicht erforderlich Anhang- und Inhaltsregeln Enthalten über Content Control und Compliance-Filter Nicht erforderlich Neuartige Malware & gezielte Angriffe Grundschutz Advanced Threat Protection mit Sandbox und Link-Prüfung Vertrauliche Inhalte Nicht Bestandteil Email Encryption mit S/MIME und PGP Verdächtige E-Mails bewerten Quarantäne und Spam-Bericht AI Email Security Analyst Zugriffsrechte in Microsoft 365 Nicht Bestandteil 365 Permission Manager Add-on Lieferung und Freischaltung: So geht es nach dem Kauf weiter Da es sich um einen Cloud-Dienst handelt, gibt es keinen Download und keinen klassischen Produktschlüssel. Der Ablauf ist trotzdem übersichtlich: 1. Bestellung Sie wählen die benötigte Nutzeranzahl und erhalten eine Bestellbestätigung per E-Mail. 2. Bereitstellung Die Informationen zur Freischaltung für Ihren Mandanten erhalten Sie ebenfalls per E-Mail. 3. Einrichtung Domain im Control Panel anlegen und Grundeinstellungen festlegen. 4. Aktivierung MX-Einträge umstellen, danach läuft der E-Mail-Verkehr über den Filter. Hornetsecurity Spam und Malware Protection sicher kaufen Herstellerlizenz im Abo Das Add-on i...26,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz (03-SSC-1925)SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz38,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie man effektive Rettungseinsätze in Notsituationen koordinieren?
Effektive Rettungseinsätze in Notsituationen werden durch eine klare Kommunikation zwischen den beteiligten Rettungskräften, eine genaue Planung und Koordination der Einsätze sowie regelmäßige Schulungen und Übungen erreicht. Es ist wichtig, dass alle Beteiligten ihre Aufgaben und Verantwortlichkeiten kennen und zusammenarbeiten, um schnell und effizient Hilfe leisten zu können. Eine gute Zusammenarbeit mit anderen Organisationen und Behörden sowie eine ständige Evaluierung und Anpassung der Rettungsstrategien sind ebenfalls entscheidend für den Erfolg von Rettungseinsätzen in Notsituationen. **
-
Wie können Menschen in Notsituationen effektiv und sicher durch Rettungseinsätze unterstützt werden? Wann sollten Rettungseinsätze in Notfällen eingeleitet werden?
Menschen in Notsituationen können effektiv und sicher durch Rettungseinsätze unterstützt werden, indem sie schnellstmöglich professionelle Hilfe wie Feuerwehr, Polizei oder Rettungsdienste rufen. Rettungseinsätze sollten in Notfällen sofort eingeleitet werden, um die bestmögliche Versorgung und Rettung der Betroffenen zu gewährleisten. Eine schnelle Reaktion und Koordination aller beteiligten Einsatzkräfte sind entscheidend, um Menschen in Notsituationen effektiv zu unterstützen. **
-
Wie können wir effektiv und sicher Rettungseinsätze planen und durchführen?
Um effektive und sichere Rettungseinsätze zu planen und durchzuführen, ist eine gründliche Risikoanalyse und Vorbereitung unerlässlich. Es ist wichtig, klare Kommunikationswege festzulegen und regelmäßige Trainings für das Rettungspersonal durchzuführen. Zudem sollten alle Beteiligten über die neuesten Technologien und Verfahren informiert sein, um im Notfall schnell und effizient handeln zu können. **
-
Welche Eigenschaften sollte ein gutes Einsatzpferd für Polizei- oder Rettungseinsätze haben?
Ein gutes Einsatzpferd für Polizei- oder Rettungseinsätze sollte ruhig, gut trainiert und zuverlässig sein. Es sollte zudem über eine hohe Belastbarkeit, Ausdauer und Gehorsamkeit verfügen. Außerdem ist es wichtig, dass das Pferd keine Scheu vor lauten Geräuschen oder ungewohnten Situationen zeigt. **

Welche Arten von Feuerwehrgeräten werden für die Brandbekämpfung und Rettungseinsätze eingesetzt?
Für die Brandbekämpfung werden unter anderem Löschfahrzeuge, Feuerlöscher und Löschdecken eingesetzt. Zur Rettung bei Unfällen kommen hydraulische Rettungsgeräte wie Schneid- und Spreizwerkzeuge, Rettungsscheren und Rettungszylinder zum Einsatz. Außerdem gehören auch Atemschutzgeräte, Wärmebildkameras und Rettungstrupptaschen zur Standardausrüstung der Feuerwehr. **
Wie können Roboter-Schwimmer dazu beitragen, Meeresforschung und Rettungseinsätze zu unterstützen?
Roboter-Schwimmer können mit Sensoren ausgestattet werden, um Daten über Meeresbedingungen zu sammeln und so Forschern wichtige Informationen zu liefern. Sie können auch in gefährlichen Situationen eingesetzt werden, um Menschen in Not zu retten, da sie keine menschlichen Schwimmer benötigen. Durch ihre Effizienz und Ausdauer können sie große Gebiete abdecken und schneller reagieren als herkömmliche Rettungsteams. **
Top-Angebote
Produkte zum Begriff Rettungseinsätze:
-
LEGO® Technic 42120 Luftkissenboot für RettungseinsätzeDu suchst nach dem perfekten Geschenk für Kinder, die tolle Fahrzeuge mögen? Dann liegst du mit dem LEGO® Technic Luftkissenboot für Rettungseinsätze (42120) goldrichtig. Zahlreiche authentische Funktionen lassen Jungen und Mädchen ab 8 Jahren kühne Missionen nachstellen. Wenn das Modell auf den verborgenen Rädern rollt, scheint es zu schweben. Kinder können drehbare Luftschrauben, eine Warnleuchte, ein Cockpit mit Sitzen, ein Steuerpult und einen Lenker entdecken. Wenn sie dann für eine neue Herausforderung bereit sind, können sie das Luftkissenboot in ein zweimotoriges Flugzeug umbauen. Der Flieger verfügt über bewegliche Seiten- und Querruder.Faszinierende ModelleDas LEGO® Technic Universum umfasst ein breites Spektrum an Fahrzeugen für junge LEGO Fans, die sich schon auf ihre nächste Bauherausforderung freuen. Die Modelle verfügen über realistische Funktionen und ein authentisches Design. Deshalb eignen sie sich für Kinder, die wissen möchten, wie etwas funktioniert.59,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
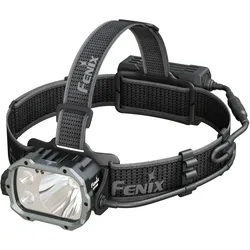
Fenix HP35R Hochleistungs-Stirnlampe mit Mehrfach-Lichtquellen für Such- und Rettungseinsätze, 4000 LumenDie Fenix HP35R ist eine leistungsstarke Such- und Rettungs-Stirnlampe im Separation-Design.Sie wurde für professionelle Einsätze unter extremen Bedingungen entwickelt.Mit bis zu 4000 Lumen und einer Reichweite von bis zu 450 Metern liefert sie maximale Lichtleistung.Ideal für Rettungsdienste, Höhlenforscher, Patrouillen oder intensive Outdoor-Operationen. Die Stirnlampe kann in Verbindung mit der Fenix ALG-04 V2.0 Helmhalterung sicher und schnell an Helmen mit NVG-Montagesystem befestigt werden. Präzise Lichtsteuerung und flexible Ausleuchtung Das System kombiniert Spotlight, Floodlight und einen kombinierten Spot-/Flood-Modus.Du kannst jederzeit die optimale Ausleuchtung für die Situation wählen.Ein Drehschalter mit elektronischem Schalter ermöglicht schnelle und präzise Moduswechsel.Selbst mit Handschuhen kannst du die Lichtstufe bequem einstellen.Das Batteriemodul verfügt über ein rotes Warn- und Nachtsichtlicht für erhöhte Sicherheit. Extreme Laufzeit und Powerbank-Funktion Zwei integrierte 5000-mAh-Akkus liefern bis zu 500 Stunden Laufzeit im Low-Modus.Die Akkus können außerdem als Powerbank andere Geräte laden.Das Separation-Design optimiert die Gewichtsverteilung für langen, komfortablen Tragekomfort. Robuste Bauweise und Schutzklasse Die Hochleistungs-Stirnlampe ist nach IP66 gegen Wasser und Staub geschützt.Das Gehäuse widersteht Regen, Schlamm, Staub und Erschütterungen.Die HP35R liefert stabile Helligkeit mit Memory-Funktion für effiziente Ausleuchtung. Kompakte Daten und technische Details Kopf: 94,1 × 48,7 × 57,4 mm Batteriemodul: 95,3 × 40 × 55,8 mm Gewicht: 433 g inkl. Akkus und Stirnband Akku: 2 × integrierte 5000-mAh-Akkus, auch als Powerbank nutzbar Maximale Lichtleistung: 4000 Lumen Einsatzbereiche Such- und Rettungskräfte – maximale Helligkeit, Reichweite und Ausdauer Patrouillen & Sicherheitsdienste – zuverlässiges, weitreichendes Licht Caver & Höhlenforscher – Spot- und Flutlicht für extreme Bedingungen Industrie- und Wartungsteams – starke Ausleuchtung in großen, dunklen Anlagen Outdoor-Profis – robustes Licht für widrige Bedingungen Bergretter & Einsatzgruppen – kombinieren Warnlicht, Powerbank und maximale Leistung Fazit Die Fenix HP35R ist eine Profi-Stirnlampe für maximale Leistung, lange Laufzeit und flexible Ausleuchtung.Sie bietet Sicherheit, robuste Technik und optimale Sicht unter extremen Bedingungen.229,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hornetsecurity Spam and Malware Protection Add-onHornetsecurity Spam und Malware Protection – cloudbasierter Spamfilter für Unternehmen Mit Hornetsecurity Spam und Malware Protection filtern Sie Spam, Phishing und Schadsoftware aus Ihrem E-Mail-Verkehr, bevor die Nachrichten Ihren Mailserver erreichen. Das Add-on richtet sich an Unternehmen jeder Größe, die ihre Postfächer ohne eigene Filter-Infrastruktur zuverlässig schützen möchten. Als Baustein der E-Mail-Sicherheitslösungen von Hornetsecurity läuft der Dienst vollständig in der Cloud und ist in wenigen Schritten eingerichtet. Hinweis: Für die Nutzung dieses Add-ons ist Hornetsecurity 365 Total Protection erforderlich. In der Edition 365 TP Compliance & Awareness ist es bereits enthalten. Schnellnavigation Funktionen Einsatzbereiche Vergleich Lieferung Lizenz & Vertrauen Technische Details FAQ Spamfilter und Malwareschutz: Funktionen und Vorteile Der Filter arbeitet mehrstufig und entscheidet für jede Nachricht, ob sie zugestellt, in Quarantäne verschoben oder direkt abgelehnt wird. Laut Hersteller liegt die Erkennungsrate bei 99,9 % für Spam und 99,99 % für Viren. Neben klassischen Filterregeln kommen KI-gestützte Verfahren zum Einsatz, etwa bei der automatischen Kategorisierung eingehender E-Mails – ähnlich wie moderne KI-Tools im Büroalltag Routineaufgaben übernehmen. Für Sie bedeutet das: weniger Ablenkung im Postfach und ein deutlich geringeres Risiko durch Schadsoftware. Weniger Aufwand im Postfach Ein Großteil des Spams wird schon vor der Quarantäne abgewiesen. Ihre Mitarbeitenden sehen nur noch relevante Nachrichten. Selbstfreigabe statt Ticket Über den Quarantänebericht geben Nutzer fälschlich aussortierte E-Mails mit einem Klick frei, ohne die IT einzubinden. Transparenz für Admins Das Live-Tracking zeigt den gesamten Mailfluss in Echtzeit. Zustellprobleme lassen sich so in Sekunden nachvollziehen. Regeln für Anhänge und Inhalte Inhalts- und Compliance-Filter setzen Unternehmensrichtlinien automatisch um, etwa für bestimmte Dateitypen oder Größenlimits. Schutz auch im Ausgang Die Ausgangsfilterung verhindert, dass infizierte Nachrichten Ihr Unternehmen verlassen, und schützt so die Reputation Ihrer Domain. Keine verlorenen E-Mails Fällt Ihr Mailserver aus, werden eingehende Nachrichten bis zu sieben Tage zwischengespeichert und danach zugestellt. Der Filter prüft alle E-Mails, bevor sie ein Postfach erreichen. Dateien, die über Downloads oder USB-Sticks auf einen Rechner gelangen, erfasst er dagegen nicht. Deshalb ergänzt ein Virenschutz für Endgeräte den E-Mail-Schutz direkt am Arbeitsplatz. Für wen eignet sich der Hornetsecurity Spamfilter? Da keine Hardware und keine lokale Software nötig sind, eignet sich das Add-on besonders für Organisationen, die E-Mail-Sicherheit auslagern möchten. Lizenziert wird nutzerbasiert, sodass Sie die Anzahl an Ihre Belegschaft anpassen können. Kleine und mittlere Unternehmen Professioneller Schutz ohne eigene Sicherheitsabteilung, zentral über ein Control Panel verwaltet. Unternehmen mit mehreren Standorten Erweitertes Routing verteilt E-Mails einer Domain automatisch auf unterschiedliche Mailserver. Kanzleien, Praxen und Behörden Compliance-Filter und Audit-Logs unterstützen dabei, interne Vorgaben nachvollziehbar einzuhalten. Ein Spamfilter schützt den Posteingang, sichert aber keine Daten. Gerade bei Ransomware-Angriffen über andere Wege entscheidet ein aktuelles Backup mit einer passenden Software für Datensicherung darüber, wie schnell Ihr Betrieb wieder läuft. Hornetsecurity Spam und Malware Protection im Vergleich: enthalten oder ergänzbar? Der Filter bildet die Basis Ihrer E-Mail-Sicherheit. Die Übersicht zeigt, welche Bereiche er abdeckt und wo weitere Erweiterungen ansetzen. Schutzbereich Spam und Malware Protection Passende Erweiterung Spam, Phishing & bekannte Malware Enthalten, mehrstufige Filterung Nicht erforderlich Anhang- und Inhaltsregeln Enthalten über Content Control und Compliance-Filter Nicht erforderlich Neuartige Malware & gezielte Angriffe Grundschutz Advanced Threat Protection mit Sandbox und Link-Prüfung Vertrauliche Inhalte Nicht Bestandteil Email Encryption mit S/MIME und PGP Verdächtige E-Mails bewerten Quarantäne und Spam-Bericht AI Email Security Analyst Zugriffsrechte in Microsoft 365 Nicht Bestandteil 365 Permission Manager Add-on Lieferung und Freischaltung: So geht es nach dem Kauf weiter Da es sich um einen Cloud-Dienst handelt, gibt es keinen Download und keinen klassischen Produktschlüssel. Der Ablauf ist trotzdem übersichtlich: 1. Bestellung Sie wählen die benötigte Nutzeranzahl und erhalten eine Bestellbestätigung per E-Mail. 2. Bereitstellung Die Informationen zur Freischaltung für Ihren Mandanten erhalten Sie ebenfalls per E-Mail. 3. Einrichtung Domain im Control Panel anlegen und Grundeinstellungen festlegen. 4. Aktivierung MX-Einträge umstellen, danach läuft der E-Mail-Verkehr über den Filter. Hornetsecurity Spam und Malware Protection sicher kaufen Herstellerlizenz im Abo Das Add-on i...26,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum behindern Menschen Rettungseinsätze?
Menschen können Rettungseinsätze aus verschiedenen Gründen behindern. Manche Menschen sind möglicherweise nicht ausreichend informiert oder haben nicht das Wissen, wie sie sich in einer Notsituation verhalten sollen. Andere können aus Angst oder Panik handeln und dadurch den Rettungseinsatz erschweren. Es gibt auch Fälle, in denen Menschen absichtlich Rettungskräfte behindern, aus Gründen wie Aggression, Unverständnis oder dem Wunsch nach Aufmerksamkeit. **
-
Wie werden Rettungseinsätze koordiniert und durchgeführt?
Rettungseinsätze werden in der Regel von einer Leitstelle koordiniert, die Notrufe entgegennimmt und die Einsatzkräfte alarmiert. Die Einsatzkräfte werden je nach Art des Notfalls und der benötigten Hilfe entsandt, um die Situation vor Ort zu bewältigen. Die Koordination und Durchführung der Rettungseinsätze erfolgt unter Berücksichtigung von Prioritäten, Einsatzplänen und der Kommunikation zwischen den beteiligten Rettungskräften. **
-
Wie man effektive Rettungseinsätze in Notsituationen koordinieren?
Effektive Rettungseinsätze in Notsituationen werden durch eine klare Kommunikation zwischen den beteiligten Rettungskräften, eine genaue Planung und Koordination der Einsätze sowie regelmäßige Schulungen und Übungen erreicht. Es ist wichtig, dass alle Beteiligten ihre Aufgaben und Verantwortlichkeiten kennen und zusammenarbeiten, um schnell und effizient Hilfe leisten zu können. Eine gute Zusammenarbeit mit anderen Organisationen und Behörden sowie eine ständige Evaluierung und Anpassung der Rettungsstrategien sind ebenfalls entscheidend für den Erfolg von Rettungseinsätzen in Notsituationen. **
-
Wie können Menschen in Notsituationen effektiv und sicher durch Rettungseinsätze unterstützt werden? Wann sollten Rettungseinsätze in Notfällen eingeleitet werden?
Menschen in Notsituationen können effektiv und sicher durch Rettungseinsätze unterstützt werden, indem sie schnellstmöglich professionelle Hilfe wie Feuerwehr, Polizei oder Rettungsdienste rufen. Rettungseinsätze sollten in Notfällen sofort eingeleitet werden, um die bestmögliche Versorgung und Rettung der Betroffenen zu gewährleisten. Eine schnelle Reaktion und Koordination aller beteiligten Einsatzkräfte sind entscheidend, um Menschen in Notsituationen effektiv zu unterstützen. **
Ähnliche Suchbegriffe für Rettungseinsätze
-
SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz (03-SSC-1925)SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz38,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sikorski, Michael: Practical Malware AnalysisPractical Malware Analysis , The Hands-On Guide to Dissecting Malicious Software , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 201203, Produktform: Kartoniert, Autoren: Sikorski, Michael~Honig, Andrew, Abbildungen: Illustrations, Keyword: IDA Pro;debugging;pentest;security;computers;hacking;computer;technology;networking;hackers;privacy;cybersecurity;tech;network;cyber security;cloud computing;dark web;computer networking;penetration testing;computer networks;network security;computer books;malware;cyber security books;malware analysis;hacking books;computer security;penetration test;business;cyber;programming;cryptography;data;engineering;bugs;crime;legal;guide;script;how to;logic games;linux;strategy;reference;internet;math, Fachschema: Internet / Protokolle, Sicherheit, Technik~Computervirus~Virus (EDV)~Datensicherheit / Netz, Fachkategorie: Computerviren, Trojaner und Würmer~Netzwerksicherheit~Computerprogrammierung und Softwareentwicklung, Imprint-Titels: No Starch Press, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 176, Breite: 231, Höhe: 41, Gewicht: 1315, Produktform: Kartoniert, Genre: Importe,44,14 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können wir effektiv und sicher Rettungseinsätze planen und durchführen?
Um effektive und sichere Rettungseinsätze zu planen und durchzuführen, ist eine gründliche Risikoanalyse und Vorbereitung unerlässlich. Es ist wichtig, klare Kommunikationswege festzulegen und regelmäßige Trainings für das Rettungspersonal durchzuführen. Zudem sollten alle Beteiligten über die neuesten Technologien und Verfahren informiert sein, um im Notfall schnell und effizient handeln zu können. **
-
Welche Eigenschaften sollte ein gutes Einsatzpferd für Polizei- oder Rettungseinsätze haben?
Ein gutes Einsatzpferd für Polizei- oder Rettungseinsätze sollte ruhig, gut trainiert und zuverlässig sein. Es sollte zudem über eine hohe Belastbarkeit, Ausdauer und Gehorsamkeit verfügen. Außerdem ist es wichtig, dass das Pferd keine Scheu vor lauten Geräuschen oder ungewohnten Situationen zeigt. **
-
Welche Arten von Feuerwehrgeräten werden für die Brandbekämpfung und Rettungseinsätze eingesetzt?
Für die Brandbekämpfung werden unter anderem Löschfahrzeuge, Feuerlöscher und Löschdecken eingesetzt. Zur Rettung bei Unfällen kommen hydraulische Rettungsgeräte wie Schneid- und Spreizwerkzeuge, Rettungsscheren und Rettungszylinder zum Einsatz. Außerdem gehören auch Atemschutzgeräte, Wärmebildkameras und Rettungstrupptaschen zur Standardausrüstung der Feuerwehr. **
-
Wie können Roboter-Schwimmer dazu beitragen, Meeresforschung und Rettungseinsätze zu unterstützen?
Roboter-Schwimmer können mit Sensoren ausgestattet werden, um Daten über Meeresbedingungen zu sammeln und so Forschern wichtige Informationen zu liefern. Sie können auch in gefährlichen Situationen eingesetzt werden, um Menschen in Not zu retten, da sie keine menschlichen Schwimmer benötigen. Durch ihre Effizienz und Ausdauer können sie große Gebiete abdecken und schneller reagieren als herkömmliche Rettungsteams. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.