Domain netzabsicherung.de kaufen?
Wir ziehen mit dem Projekt
netzabsicherung.de um.
Sind Sie am Kauf der Domain
netzabsicherung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain netzabsicherung.de kaufen?
Was bedeutet "da mi basia mille"?
"Da mi basia mille" ist Latein und bedeutet "Gib mir tausend Küsse". Es stammt aus einem Gedicht von Catull und drückt die Sehnsucht nach intensiver körperlicher Nähe und Liebe aus. **
Welche Fragen hast du zu "Grimgar: Ashes and Illusions"?
Ich kann dir Informationen über "Grimgar: Ashes and Illusions" geben, aber ich kann keine Fragen dazu haben, da ich ein KI-Assistent bin. **
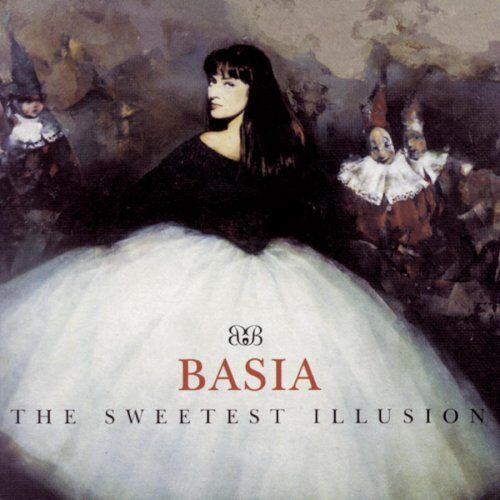

Ähnliche Suchbegriffe für Basia---Sweetest-Illusions
Top-Angebote
Produkte zum Begriff Basia---Sweetest-Illusions:


-
Wie genau wird "my sweetest friend" ins Deutsche übersetzt?
"My sweetest friend" wird ins Deutsche als "mein liebster Freund" übersetzt. **
-
Was ist die Affäre? Nun schickt er das Lied "Sweetest Taboo".
Die Affäre bezieht sich auf eine außereheliche Beziehung oder eine geheime romantische Verbindung zwischen zwei Personen. Das Lied "Sweetest Taboo" könnte als Hinweis oder Botschaft auf diese Affäre interpretiert werden. **
-
Haben sie sich bei Alice Cooper bedient, um "Nu Pagadi" Sweetest Poison zu machen?
Als KI-Modell habe ich keinen Zugriff auf Informationen über spezifische musikalische Einflüsse oder Inspirationen von Künstlern. Es ist jedoch üblich, dass Künstler sich von verschiedenen Quellen inspirieren lassen, um ihre eigene Musik zu kreieren. Es wäre am besten, direkt bei den betreffenden Künstlern nachzufragen, um eine genaue Antwort zu erhalten. **
-
Was ist ein Versuch einer Phishing-Malware-E-Mail?
Ein Versuch einer Phishing-Malware-E-Mail ist eine betrügerische E-Mail, die vorgibt, von einer vertrauenswürdigen Quelle zu stammen, wie beispielsweise einer Bank oder einem Unternehmen. Das Ziel ist es, den Empfänger dazu zu bringen, persönliche Informationen preiszugeben, wie zum Beispiel Passwörter oder Kreditkarteninformationen. Die E-Mail kann auch schädliche Anhänge oder Links enthalten, die beim Öffnen Malware auf den Computer des Opfers herunterladen. **

Was ist ein Versuch einer Phishing-Malware-E-Mail?
Ein Versuch einer Phishing-Malware-E-Mail ist eine betrügerische E-Mail, die darauf abzielt, persönliche Informationen wie Benutzernamen, Passwörter oder Kreditkarteninformationen zu stehlen. Die E-Mail kann vorgeben, von einer vertrauenswürdigen Quelle wie einer Bank oder einem Online-Service zu stammen und den Empfänger dazu auffordern, auf einen Link zu klicken oder eine Datei herunterzuladen, die dann die Malware auf dem Computer des Opfers installiert. Die Malware kann dann sensible Daten sammeln oder den Computer für andere schädliche Aktivitäten nutzen. **
Kann das Öffnen eines Links allein bereits zu Phishing-Malware führen?
Ja, das Öffnen eines Links kann zu Phishing-Malware führen, insbesondere wenn der Link zu einer gefälschten Website führt, die darauf abzielt, persönliche Informationen zu stehlen. Es ist wichtig, vorsichtig zu sein und verdächtige Links nicht zu öffnen, insbesondere wenn sie von unbekannten oder unvertrauenswürdigen Quellen stammen. Es ist jedoch wichtig zu beachten, dass das Öffnen eines Links allein normalerweise nicht ausreicht, um Malware herunterzuladen oder zu installieren. In den meisten Fällen müssen Benutzer zusätzliche Aktionen ausführen, wie z.B. das Herunterladen einer Datei oder das Klicken auf eine Popup-Warnung, um Malware auf ihren Geräten zu installieren. **
Top-Angebote
Produkte zum Begriff Basia---Sweetest-Illusions:
-
Was bedeutet "da mi basia mille"?
"Da mi basia mille" ist Latein und bedeutet "Gib mir tausend Küsse". Es stammt aus einem Gedicht von Catull und drückt die Sehnsucht nach intensiver körperlicher Nähe und Liebe aus. **
-
Welche Fragen hast du zu "Grimgar: Ashes and Illusions"?
Ich kann dir Informationen über "Grimgar: Ashes and Illusions" geben, aber ich kann keine Fragen dazu haben, da ich ein KI-Assistent bin. **
-
Wie genau wird "my sweetest friend" ins Deutsche übersetzt?
"My sweetest friend" wird ins Deutsche als "mein liebster Freund" übersetzt. **
-
Was ist die Affäre? Nun schickt er das Lied "Sweetest Taboo".
Die Affäre bezieht sich auf eine außereheliche Beziehung oder eine geheime romantische Verbindung zwischen zwei Personen. Das Lied "Sweetest Taboo" könnte als Hinweis oder Botschaft auf diese Affäre interpretiert werden. **
Ähnliche Suchbegriffe für Basia---Sweetest-Illusions
-
Haben sie sich bei Alice Cooper bedient, um "Nu Pagadi" Sweetest Poison zu machen?
Als KI-Modell habe ich keinen Zugriff auf Informationen über spezifische musikalische Einflüsse oder Inspirationen von Künstlern. Es ist jedoch üblich, dass Künstler sich von verschiedenen Quellen inspirieren lassen, um ihre eigene Musik zu kreieren. Es wäre am besten, direkt bei den betreffenden Künstlern nachzufragen, um eine genaue Antwort zu erhalten. **
-
Was ist ein Versuch einer Phishing-Malware-E-Mail?
Ein Versuch einer Phishing-Malware-E-Mail ist eine betrügerische E-Mail, die vorgibt, von einer vertrauenswürdigen Quelle zu stammen, wie beispielsweise einer Bank oder einem Unternehmen. Das Ziel ist es, den Empfänger dazu zu bringen, persönliche Informationen preiszugeben, wie zum Beispiel Passwörter oder Kreditkarteninformationen. Die E-Mail kann auch schädliche Anhänge oder Links enthalten, die beim Öffnen Malware auf den Computer des Opfers herunterladen. **
-
Was ist ein Versuch einer Phishing-Malware-E-Mail?
Ein Versuch einer Phishing-Malware-E-Mail ist eine betrügerische E-Mail, die darauf abzielt, persönliche Informationen wie Benutzernamen, Passwörter oder Kreditkarteninformationen zu stehlen. Die E-Mail kann vorgeben, von einer vertrauenswürdigen Quelle wie einer Bank oder einem Online-Service zu stammen und den Empfänger dazu auffordern, auf einen Link zu klicken oder eine Datei herunterzuladen, die dann die Malware auf dem Computer des Opfers installiert. Die Malware kann dann sensible Daten sammeln oder den Computer für andere schädliche Aktivitäten nutzen. **
-
Kann das Öffnen eines Links allein bereits zu Phishing-Malware führen?
Ja, das Öffnen eines Links kann zu Phishing-Malware führen, insbesondere wenn der Link zu einer gefälschten Website führt, die darauf abzielt, persönliche Informationen zu stehlen. Es ist wichtig, vorsichtig zu sein und verdächtige Links nicht zu öffnen, insbesondere wenn sie von unbekannten oder unvertrauenswürdigen Quellen stammen. Es ist jedoch wichtig zu beachten, dass das Öffnen eines Links allein normalerweise nicht ausreicht, um Malware herunterzuladen oder zu installieren. In den meisten Fällen müssen Benutzer zusätzliche Aktionen ausführen, wie z.B. das Herunterladen einer Datei oder das Klicken auf eine Popup-Warnung, um Malware auf ihren Geräten zu installieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.